取引先から★3の取得を求められたものの、自社が要求事項をどこまで満たせているのか判断できず、対応に迷っていないでしょうか。
セキュリティ対策評価制度(SCS評価制度)の★3で求められる要求事項は26件で、IPAの公開資料で内容が確定しています。
要求事項の解説書が公表される前でも、この26件があれば自己点検を始められます。
26件の要求事項には計81件の評価基準が定められており、その約6割が「攻撃等の防御」に集中している点も特徴です。
本記事では、26件を原文のまま7つの領域別にチェックリスト化し、評価基準の要点と証跡の例を整理しました。
★4との差分や、点検後に着手する順番もあわせて解説します。
自己点検の前に確認したい制度の全体像と対策の進め方を、1冊にまとめました。
チェックリストの使い方
自己点検を始める前に、点検の根拠となる資料と判定の方法を整理しておきます。
この前提を理解しておくと、専門家による確認の際にも点検結果をそのまま活用できます。
要求事項と評価基準
★3の要求事項26件は、IPAが2026年4月21日に公開した「★3・★4 要求事項・評価基準」に記載されています。
Excel形式のこの資料では、要求事項ごとに、満たすべき条件を具体的に示した評価基準が定められています。
★3は、制度が定める★1〜★5の5段階のうち、サプライチェーン企業が最低限目指す水準と位置づけられた段階です。
★3で満たすべき評価基準は、26件の要求事項に対して合計81件です。
要求事項は「何をすべきか」を、評価基準は「どこまで実施すれば満たしたといえるか」を示しています。
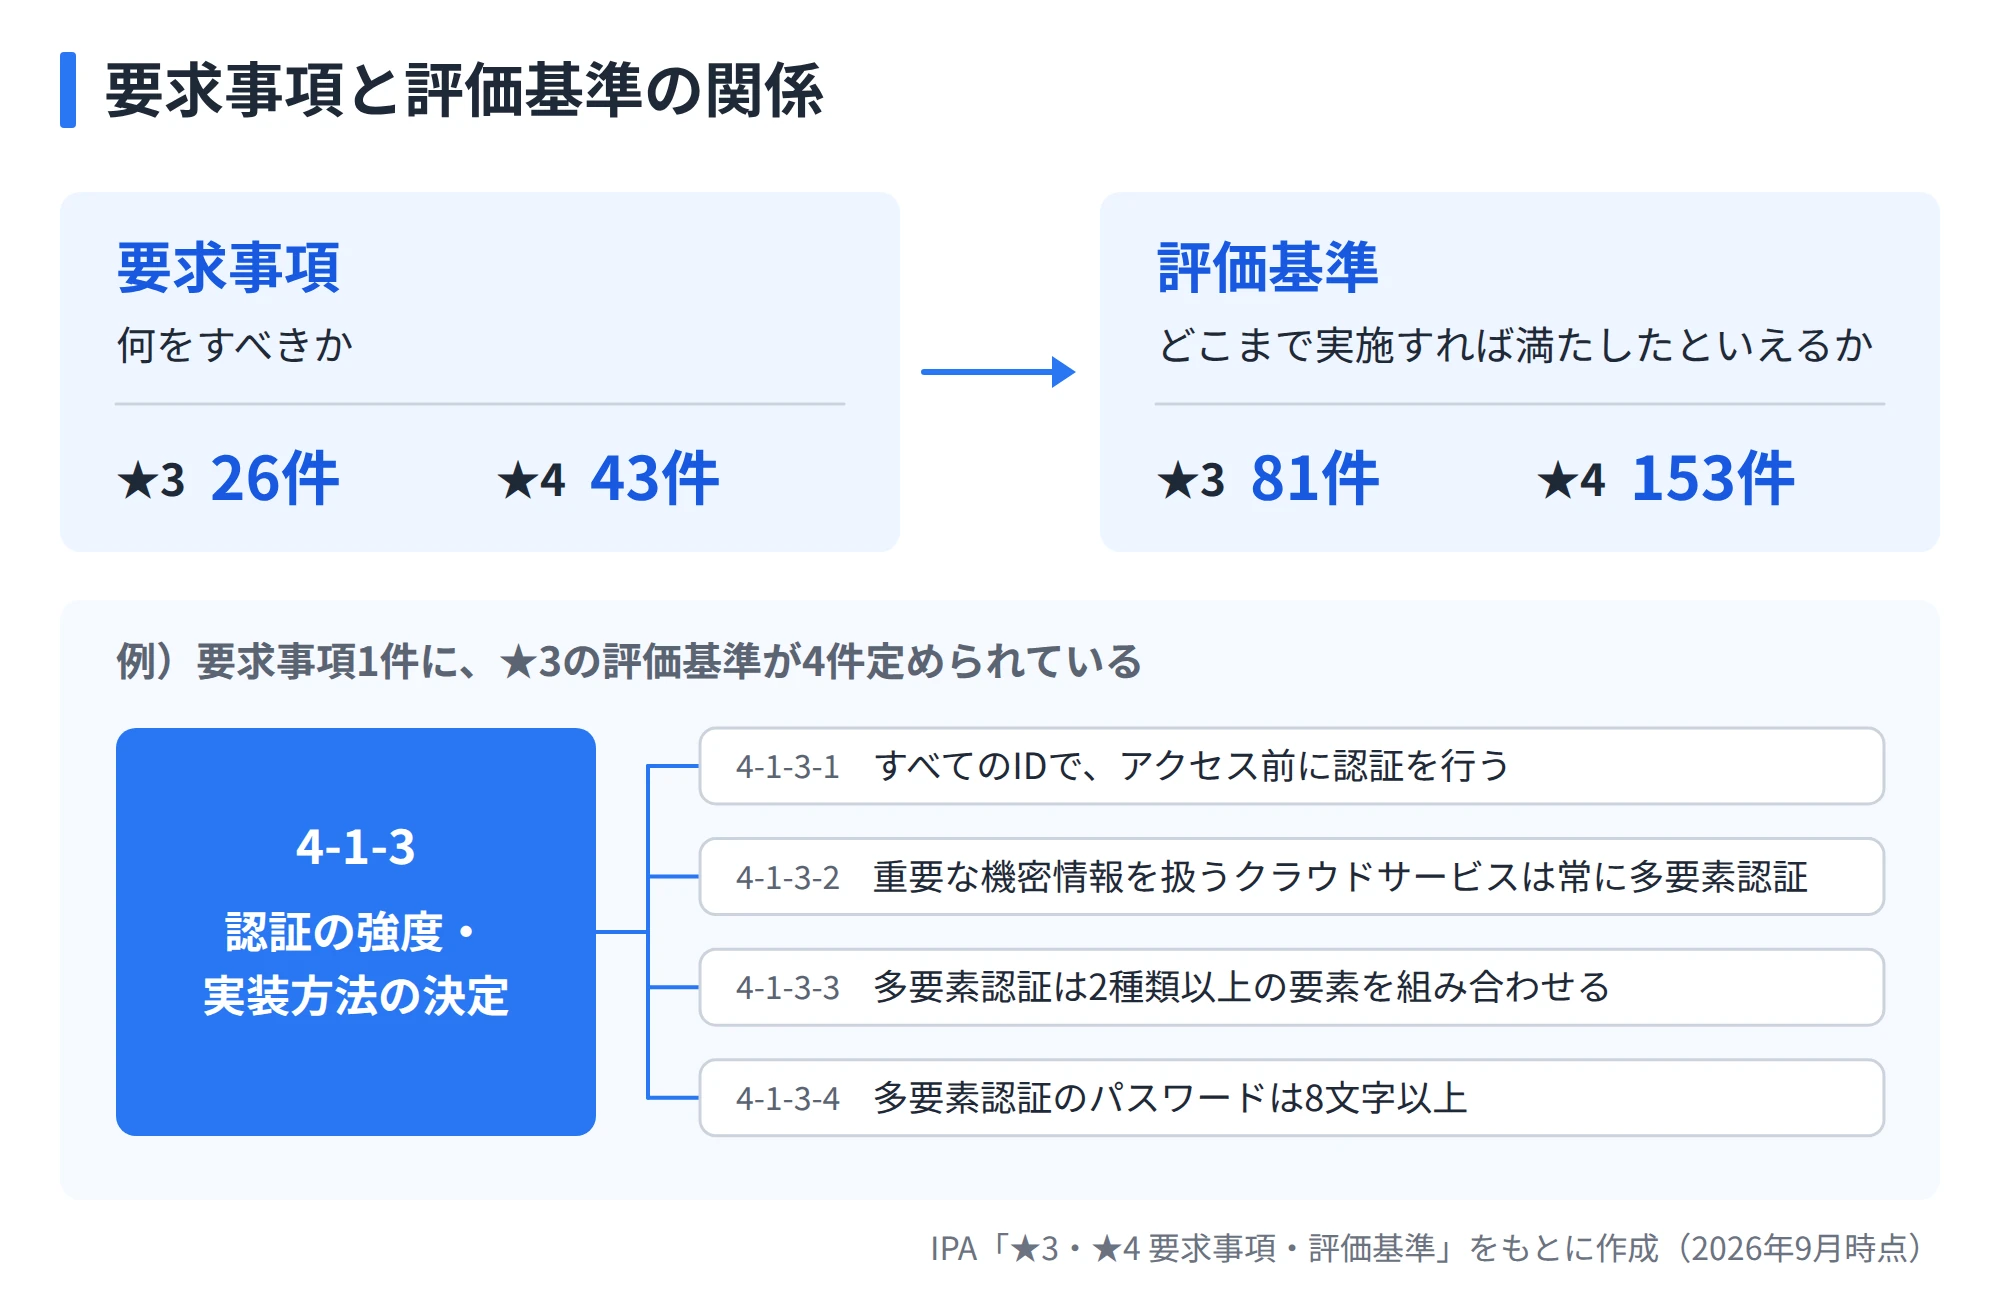
Web上のチェックリストの件数が26件と81件前後に分かれるのは、要求事項と評価基準のどちらを単位にしているかが異なるためです。
自己点検には、要求事項と評価基準を対応させて活用することをおすすめします。
解説書の公開予定
IPAは、各要求事項の解釈を補う解説書を2026年10月頃に公開する予定です。
解説書が示すのは、実装例や判断の考え方です。
要求事項と評価基準そのものを入れ替える性質の資料ではありません。
そのため、現時点で自己点検を進めておくことに無駄はありません。
解説書の公開後に、判断に迷った項目だけを見直す進め方が効率的です。
○△×の判定基準
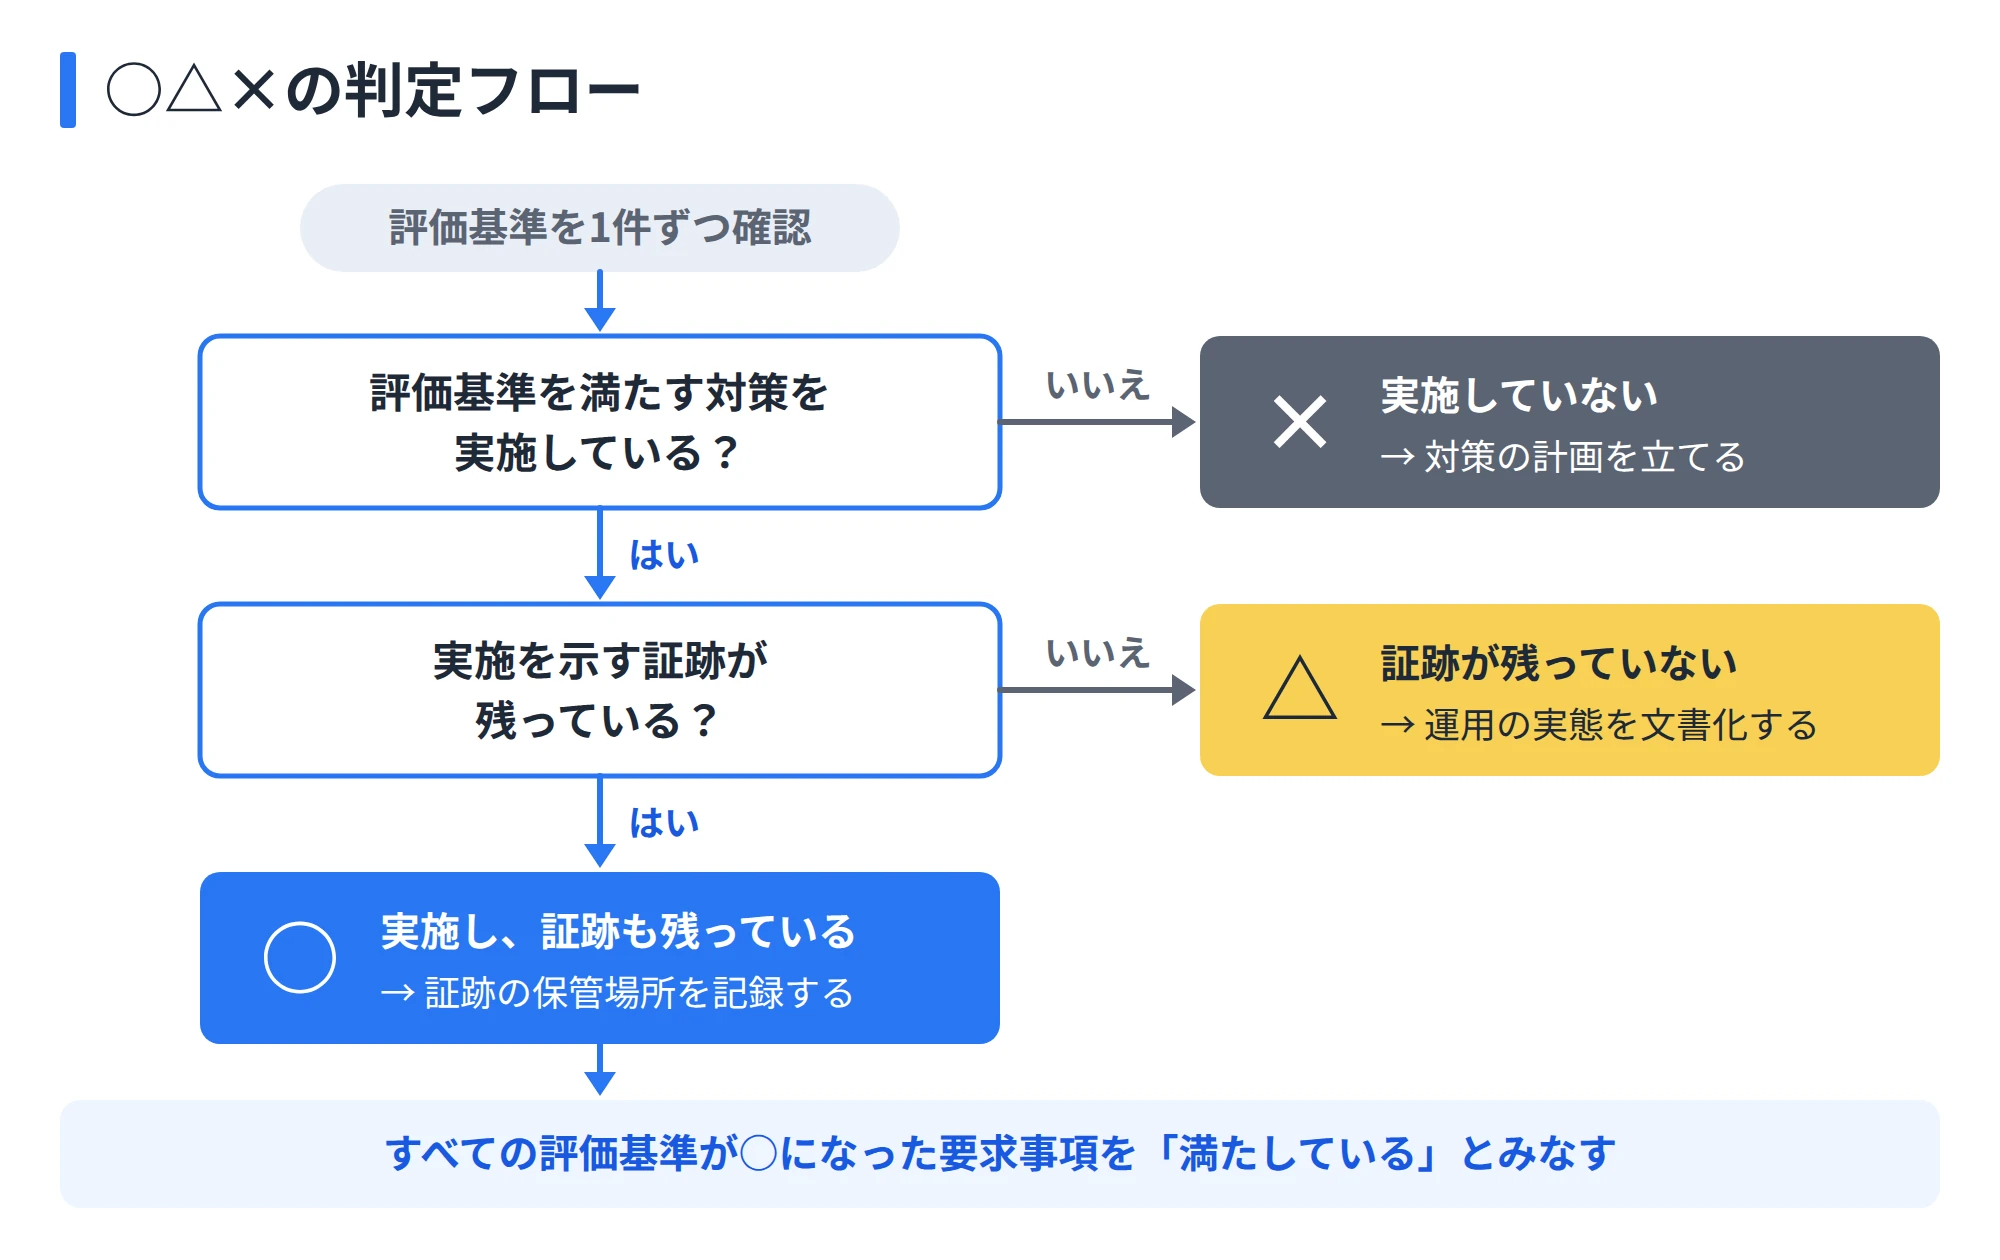
点検では、次の3段階で判定すると対策の優先順位をつけやすくなります。
| 判定 | 状態 | 次にすべきこと |
|---|---|---|
| ○ | 実施しており、証跡も残せている | 証跡の保管場所を記録しておく |
| △ | 実施しているが、証跡が残っていない | 運用の実態を文書化する |
| × | 実施していない、または実施状況が分からない | 対策の計画を立てる |
1件の要求事項には複数の評価基準が定められているため、判定は評価基準の単位で行います。
すべての評価基準が○になった要求事項を、「満たしている」とみなすのが確実です。
初回の点検で最も多くなるのは、△の判定です。
△は、日々の業務として実施しているものの、それを示す資料が残っていない状態を指します。
△の項目は、対策を新たに講じなくても、記録を整備すれば○に変えられます。
×よりも短期間で解消できるため、点検後に最初に着手しやすい項目です。
証跡の重要性
★3の評価は、セキュリティ専門家が自己評価の内容を確認して署名する方式です。
専門家は記入内容を評価し、要求事項を満たしているかどうかを判断します。
このとき専門家が判断の根拠とするのは、対策を実施していることを示す資料です。
評価の対象は「実施している」という回答ではなく、「実施していることを示せる」状態です。
評価基準には、「ルールを定めること」「記録し、保管すること」「年1回以上の頻度で点検すること」など、文書や記録を前提とする条件が多く含まれています。
そのため本記事のチェックリストでは、項目ごとに証跡の例を併記しました。
★3チェックリスト
本章では、★3の要求事項26件を原文のまま掲載し、評価基準の要点と証跡の例を添えて、7つの領域ごとに整理しました。
7領域の全体像
26件の要求事項と81件の評価基準は、次の7つの領域に振り分けられています。
| 領域 | 要求事項 | ★3の評価基準 | 主な内容 |
|---|---|---|---|
| ①ガバナンスの整備 | 3件 | 8件 | 体制、守秘義務、方針の文書化 |
| ②取引先管理 | 3件 | 4件 | 接続システムの把握、機密情報とインシデント時の取り決め |
| ③リスクの特定 | 4件 | 11件 | 機器、ネットワーク、外部サービス、機密情報の把握 |
| ④攻撃等の防御 | 13件 | 48件 | ID、認証、パスワード、パッチ、マルウェア対策、境界防御など |
| ⑤攻撃等の検知 | 1件 | 3件 | 不正な通信の検知・遮断と通知 |
| ⑥インシデントへの対応 | 1件 | 6件 | 対応手順、連絡体制、報告様式 |
| ⑦インシデントからの復旧 | 1件 | 1件 | 重要システムの目標復旧レベルと復旧準備 |
| 合計 | 26件 | 81件 | ー |
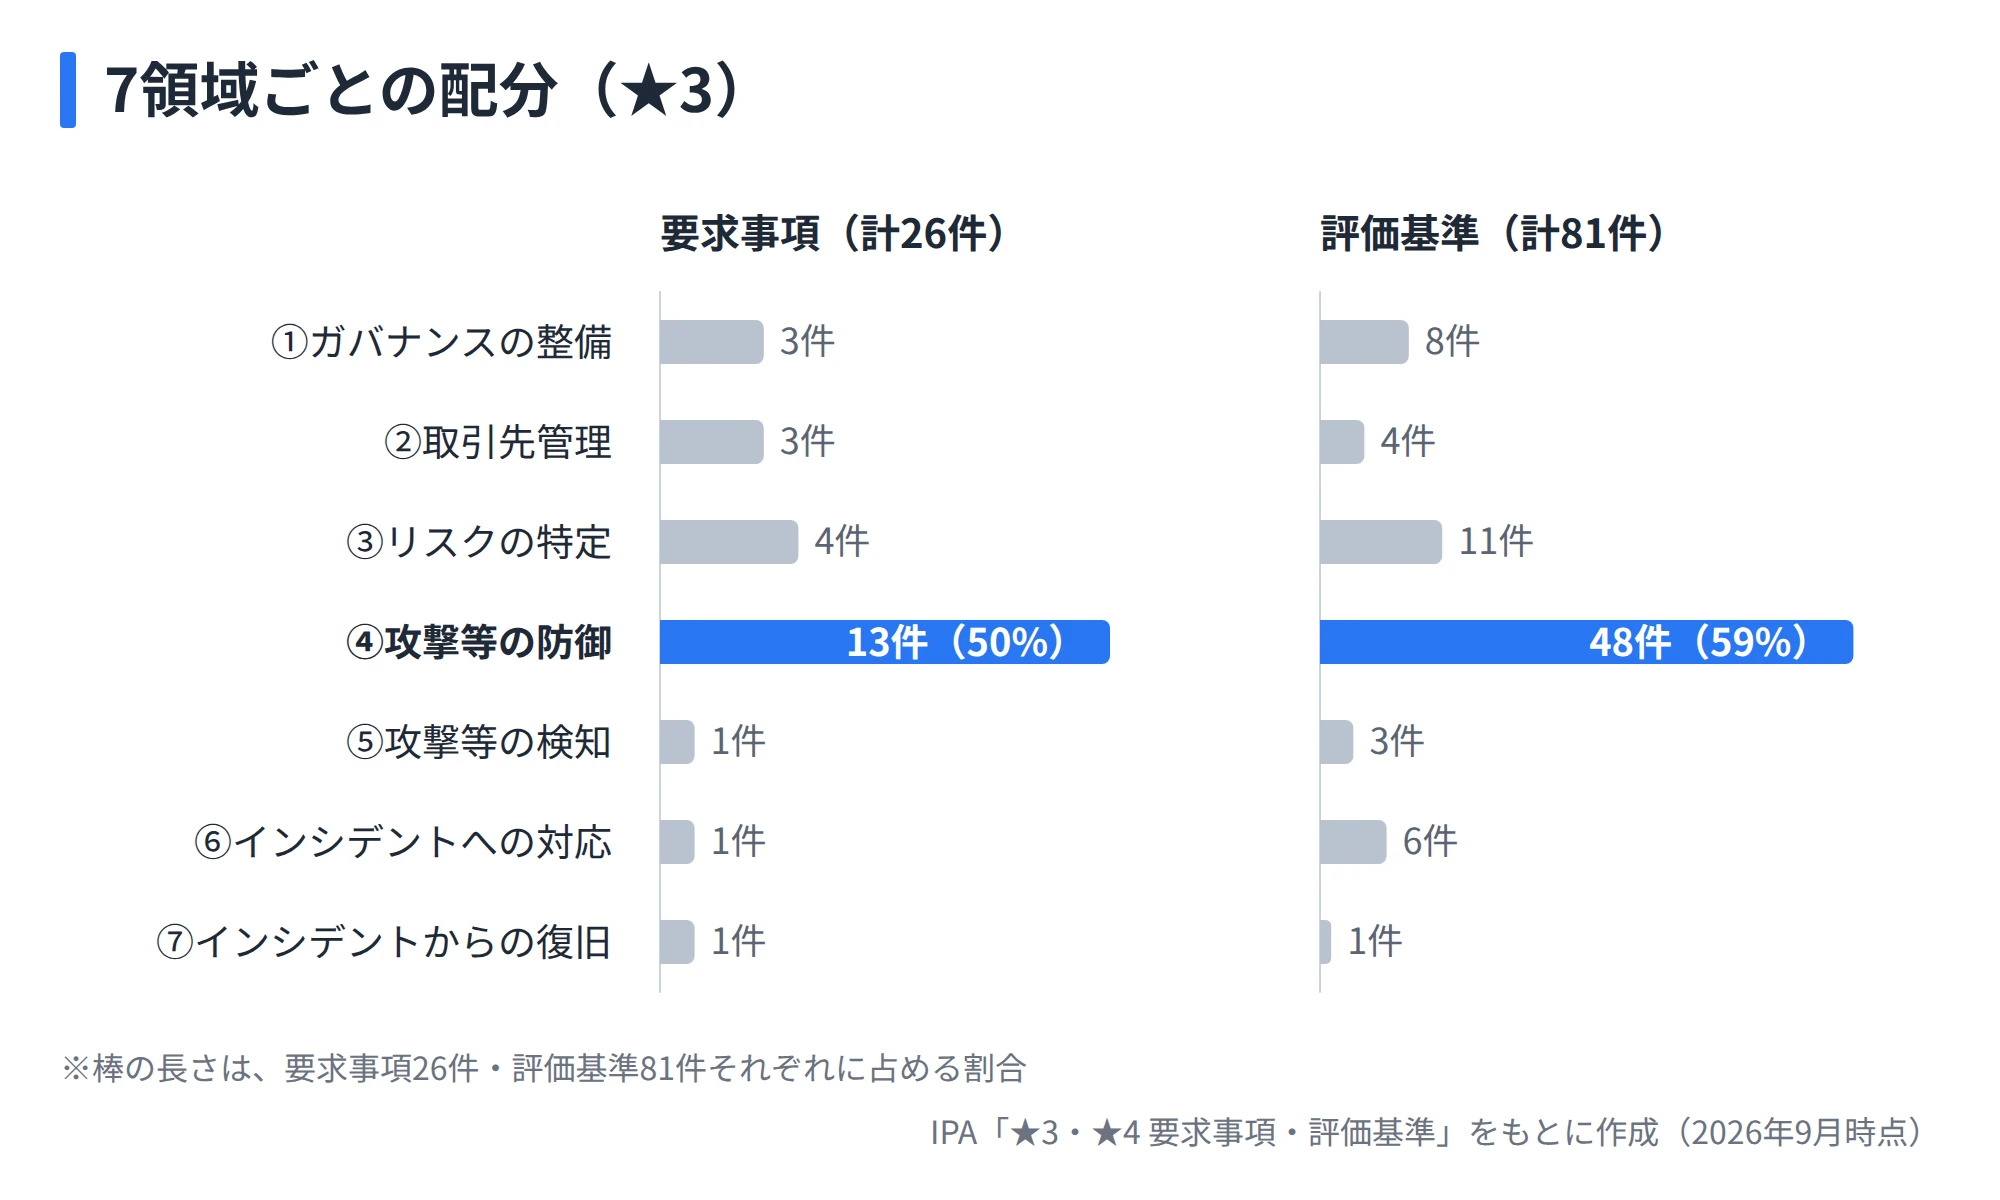
26件のうち半数にあたる13件が、攻撃等の防御に集中しています。
評価基準で数えると、この領域が81件中48件と約6割を占める点も特徴です。
この領域の中心は、ID管理やパッチ適用といった日常の運用に関わる項目です。
ただし、件数が少ない領域の負担が軽いとは限りません。
⑥インシデントへの対応は要求事項が1件ですが、評価基準は6件あります。
また、⑤攻撃等の検知の1件では、不正な通信をリアルタイムで検知・遮断する仕組みの導入が求められます。
点検の順番に決まりはありませんが、③リスクの特定から始めるのが効率的です。
資産の一覧がないと、④攻撃等の防御の各項目を「どの機器について」判定すべきかが定まらないためです。
①ガバナンスの整備
この領域では、セキュリティを推進する体制と、社内ルールの文書化が問われます。
対応に新たな投資は必要ありません。
ただし、文書が残っていないと△と判定されやすい項目が並びます。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 1-2-1 | セキュリティ推進活動部門 セキュリティ推進活動を担当する部署、役員及び従業員を決定し、責任及び権限を割り当てること。 |
評価基準3件 ・統括役員とセキュリティ担当部署の役割・責任を定める ・平時の連絡先リストを定める ・年1回以上、体制を点検する |
役割・責任を定めた規程、連絡先リスト、年次点検の記録 |
| 1-2-3 | 守秘義務のルール 守秘義務のルールを策定し、遵守させること。 |
評価基準2件 ・役員、従業員、派遣社員、受入出向者を対象にルールを定める ・入社時や社外要員の受入れ時にルールを説明する |
就業規則の守秘義務条項、入社時の説明資料と実施記録 |
| 1-3-1 | セキュリティ対応方針の策定 自社のセキュリティ対応方針を策定し、周知すること。 |
評価基準3件 ・自社のセキュリティ対応方針を定める ・全員が常に最新版を参照できるようにする ・改正時に内容を周知する |
情報セキュリティ基本方針、社内ポータルの掲載画面、改正時の周知記録 |
3件とも、すでに運用している内容を書き出すところから着手できます。
新しい規程を一から作成するよりも、実態に即して文書化するほうが、現場で機能する規程になります。
なお、守秘義務の誓約書の提出や、方針の年1回以上の点検は★4の評価基準です。
★3では、ルールを定めて入社時に説明し、方針をいつでも参照できる状態にしておくことが求められます。
②取引先管理
この領域では、取引先とのシステム上の関係と、機密情報の取り扱いに関する取り決めが問われます。
契約書の条項で満たせる項目が多いため、法務担当者との連携が必要です。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 取引先と自社とのビジネス又はシステム上の関係を把握すること。 |
評価基準2件 ・取引先(顧客、子会社、関係会社、クラウド事業者を含む)が管理し、自社の資産が接続しているシステムを把握する仕組みを整備する ・年1回以上、把握した内容を点検する |
接続先システムの一覧、年次点検の記録 |
| 2-1-2 | 機密情報の取扱い 自社の機密情報の取扱い方法を、共有先との間で明確にすること。 |
評価基準1件 ・業務開始前に、機密情報の定義、利用制限、保管方法、複製や第三者提供の可否、返還・廃棄の方法を取り決める |
秘密保持契約書、委託契約書の機密情報条項 |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 セキュリティインシデント発生時の他社との役割及び責任を明確にすること。 |
評価基準1件 ・機密情報を共有する取引先との間で、インシデント発生時の双方の役割・責任を定める |
契約書のインシデント対応条項、覚書 |
2-1-1で把握の対象になるのは、取引先が管理し、自社の資産が接続しているシステムです。
取引先には、クラウドサービスの提供事業者も含まれる点に注意してください。
既存の契約書に条項がない場合でも、すべての契約を一度に改定する必要はありません。
取引額の大きい数社から順に、契約更新の時期に合わせて条項を追加する進め方が現実的です。
③リスクの特定
この領域では、守るべき対象を確定させるための資産の把握が問われます。
この領域の整理が済んでいないと、④以降の判定ができません。
そのため、実務上は最初に着手すべき領域です。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 情報機器、OS及びソフトウェアに関する情報を把握すること。 |
評価基準4件 ・パソコンとシンクライアント(処理をサーバ側で行う端末)の製造元、OS、台数を把握する仕組みを整備する ・サーバ、仮想サーバ、ハイパーバイザ(仮想サーバを稼働させる基盤ソフトウェア)も同様に把握する ・導入、設置、ネットワーク接続、パッチ適用を含む管理ルールを定める ・年1回以上、ルールの遵守状況を点検する |
IT資産管理台帳、機器の管理ルール、年次点検の記録 |
| 3-1-2 | ネットワークに関する情報の把握 ネットワークに関する情報を把握するための仕組みを整備すること。 |
評価基準2件 ・各ネットワークの所在地と用途を把握する仕組みを整備する ・ネットワーク機器の製造元、モデル、保守事業者を把握する仕組みを整備する |
ネットワーク一覧、ネットワーク機器の台帳 |
| 3-1-3 | 外部情報サービスの管理 自社の機密情報を扱う外部情報サービスを管理すること。 |
評価基準2件 ・外部サービスの利用時のセキュリティ要件を定め、サービス内容が要件を満たしているかを確認する ・提供事業者と機密情報の取り扱いについて合意する |
クラウドサービスの選定基準、確認の記録、利用規約・契約書 |
| 3-1-4 | 機密区分に応じた情報の管理 機密区分に応じた情報の管理ルールを定め、それに基づく管理を行うこと。 |
評価基準3件 ・機密の特定、区分の判定と表示、取り扱い方法、取り扱いエリアを含む管理ルールを定める ・年1回以上、ルールを点検する ・重要な機密情報ごとに、管理者、保管場所、保管期限、開示先などを把握する仕組みを整備する |
情報管理規程、重要情報の管理台帳、年次点検の記録 |
★3で台数の把握が求められるのは、パソコンとサーバに限られます。
スマートデバイスの台数の把握や、ネットワーク図の作成は★4の評価基準です。
★3の段階では、ネットワークとネットワーク機器を一覧で把握できていれば十分です。
インターネットに公開しているサーバについては、特に注意して把握する必要があります。
制度では公開サーバを対象範囲に必ず含めることとされており、把握に漏れがあると点検そのものが成立しません。
現場の判断で導入されたクラウドサービスも、3-1-3の対象です。
部門ごとに契約しているサービスがないか、あわせて確認しておくとよいでしょう。
④攻撃等の防御
この領域は、要求事項の半数、評価基準の約6割を占める最大の領域です。
以下では、IPAの資料の中分類に沿って3つのまとまりに分けて整理します。
認証・アクセス管理(7件)
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 4-1-1 | ユーザIDの管理手続 ユーザIDの発行・変更・削除の手続を定めること。 |
評価基準4件 ・付与、変更、削除を申請・承認制にする ・IDを共有しない(やむを得ない場合は利用者を特定できるようにする) ・不要になったIDを速やかに削除または無効化する ・不要になったアクセス権を速やかに削除または無効化する |
ID申請・承認の記録、ID管理台帳、退職者のID削除記録 |
| 4-1-2 | 管理者IDの管理手続 管理者IDの発行・変更・削除の手続を定めること。 |
評価基準8件 ・すべてのサーバとネットワーク機器の管理者と責任者を定める ・管理者IDを共有しない ・用途に応じた必要最低限の権限のみを付与する ・開発環境の管理者権限で本番環境を操作できないようにする ・管理者IDの保有者を把握する ・不要になった管理者IDを速やかに削除または無効化する ・付与、変更、削除を申請・承認制にする ・設定変更の権限を業務上必要な者に限定する |
管理者ID一覧、申請・承認の記録、権限設定の画面 |
| 4-1-3 | 認証の強度・実装方法の決定 システム及び情報の重要度に応じて認証の強度及び実装方法を決定すること。 |
評価基準4件 ・すべてのIDで、アクセスを許可する前に認証を行う ・重要な機密情報を扱うクラウドサービスでは、常に多要素認証(2種類以上の要素による本人確認)を使用する ・多要素認証は、知識、所有、生体などの要素から2種類以上を組み合わせる ・知識情報として使用するパスワードは8文字以上とする |
多要素認証の設定画面、対象クラウドサービスの一覧 |
| 4-1-4 | アカウントロック制御 パソコン及びスマートデバイスにはロック制御を行うこと。 |
評価基準2件 ・パソコンのログオンとスマートデバイスのロック解除で、失敗ごとに試行間隔を延ばすか、10回以上の失敗で端末をロックする(設定できない場合は代替策をとる) ・6文字以上のパスワードまたはPINを使用する |
端末を一元管理するツール(MDMなど)の設定値 |
| 4-1-5 | パスワード設定ルール パスワード設定に関するルールを定め、周知すること。 |
評価基準5件 ・初期パスワードの変更を定める ・推測されやすい単語の使用を禁止する ・多要素認証か10回失敗でのロックを前提に8文字以上とする(いずれも不可なら英大文字・小文字・数字を含む10文字以上) ・機器やサービスの間での使い回しを禁止する ・以上のルールを周知する |
パスワードポリシー、周知の記録 |
| 4-1-6 | パスワード管理ルール パスワードの管理に関するルールを定め、周知すること。 |
評価基準3件 ・施錠保管やパスワード管理アプリなど、安全な保管方法を定める ・漏えいした場合や漏えいの疑いがある場合の変更手順を定める ・以上のルールを周知する |
パスワード管理ルール、周知の記録 |
| 4-1-7 | アクセス権の管理ルール アクセス権の管理ルールを定めること。 |
評価基準1件 ・システムへのアクセス権と、機密上の配慮が必要な部屋への入室権限について、申請・承認制、必要な範囲への限定、棚卸しの方法、申請書や台帳の管理を定める |
アクセス権・入室権限の管理規程、申請書、権限の台帳 |
評価基準には、具体的な数値基準も定められています。
重要な機密情報を扱うクラウドサービスには、常に多要素認証を適用しなければなりません。
パスワードは、多要素認証か10回失敗時のロックと併用する場合は8文字以上とし、併用できない場合は英大文字・小文字・数字を含む10文字以上とします。
★3で多要素認証が必須となるのは、重要な機密情報を扱うクラウドサービスに限られます。
★4では適用範囲が広がり、インターネット経由で社内に接続する場合や、管理者がインターネット経由でシステムにアクセスする場合なども対象です。
退職者のIDの削除漏れは、点検で×と判定されやすい箇所です。
共有IDの有無とあわせて、管理台帳と実際のアカウントを照合しておきましょう。
教育・訓練とバックアップ(2件)
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 セキュリティインシデント発生時の対応に関する教育・訓練を行うこと。 |
評価基準3件 ・新規受入れ時と年1回以上、資料の配布・掲示に加えて、eラーニングまたは集合教育で実施する ・内容、方法、時期、受講状況を記録して保管する ・年1回以上、実施内容を点検する |
教育資料、受講記録、年次点検の記録 |
| 4-3-4 | 適切なバックアップ 適切なバックアップを行うこと。 |
評価基準3件 ・対象、頻度、保管期間を定めてバックアップを取得する ・重要な機密情報は、遠隔地にもバックアップする ・バックアップの対象ごとにリストア(復元)手順書を整備する |
バックアップの設計書、取得ログ、リストア手順書 |
教育・訓練は、資料の配布や掲示だけでは評価基準を満たしません。
企業には、eラーニングまたは集合教育を新規受入れ時と年1回以上の頻度で実施し、受講状況を記録することが求められます。
バックアップについて、★3で求められるのはリストア手順書の整備までです。
手順書どおりに目標時間内で復元できることの確認は、★4の評価基準です。
端末・サーバ・ネットワークの防御(4件)
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 情報機器、OS及びソフトウェアの安全な構成を確立し、維持すること。 |
評価基準3件 ・許可していないソフトウェアを削除・無効化するか、許可したもの以外を自由にインストールできないようにする ・外部記録媒体の自動実行・自動再生を無効化する ・サーバとネットワーク機器の設定変更を申請・承認制にする |
許可ソフトウェアの基準、端末の制御設定、設定変更の申請記録 |
| 4-4-4 | セキュリティパッチ・アップデートの手続 情報機器、OS及びソフトウェアへのセキュリティパッチ及びアップデートの適用に係る手続を定めること。 |
評価基準2件 ・サポート中の製品を使用し、サポートが終了したものは削除するかインターネットから遮断する(可能であれば自動アップデートを有効化する) ・Critical・High Risk、CVSS(脆弱性の深刻度を示す評価指標)の基本値7.0以上、または深刻度が示されていない脆弱性の修正は、リリースから14日以内に適用する(間に合わない場合は回避策を講じる) |
パッチ適用の記録、サポート期限の一覧、回避策の実施記録 |
| 4-4-5 | マルウェア感染からの保護 システムをマルウェア感染から保護すること。 |
評価基準3件 ・ネットワークに接続するすべてのパソコンとサーバに対策ソフトを導入する ・スキャンの範囲と頻度を定めて実行する ・パターンファイル(マルウェアの定義ファイル)をベンダーの推奨どおりに更新する |
対策ソフトの導入状況の一覧、管理画面の記録 |
| 4-5-1 | ネットワーク境界防護 ネットワークを適切に分離し、境界部分を防護すること。 |
評価基準7件 ・ファイアウォールとルータの初期管理パスワードを変更する(またはリモートアクセスを無効化する) ・パスワードの変更手順を定め、4-1-5のルールを満たす ・認証されていない外部からの通信を遮断し、そのルールを定める ・不要になったルールを速やかに削除する ・インターネット経由でルールを変更する場合は、多要素認証かIPアドレスの制限をかける |
ファイアウォールの設定一覧、ルール変更の記録 |
パッチの適用には、明確な期限が定められています。
次のいずれかに該当する脆弱性を修正するアップデートは、リリースから14日以内に適用しなければなりません。
- ベンダーが「重大(Critical)」または「高リスク(High Risk)」と説明している
- CVSSの基本値が7.0以上である
- 深刻度の詳細がベンダーから示されていない
適用の対象となるのは、次の機器とソフトウェアです。
- 会社支給のパソコンのOS、ブラウザ、Officeソフト
- サーバのOSとミドルウェア(OSとアプリケーションの間で動作するソフトウェア)
- 会社支給のスマートデバイスのOSとアプリ
- インターネットとの境界に設置したネットワーク機器のOSとファームウェア(機器を制御する組み込みソフトウェア)
サポートが終了したOSやソフトウェアが残っていないかも、この項目で確認します。
★3では、サポートが終了した製品を削除するか、インターネットとの通信を遮断して適用範囲から外すことが求められます。
VPN装置やルータは、攻撃者の侵入口として狙われやすい機器です。
これらの機器が初期設定の管理パスワードのまま運用されていないかを確認したうえで、★4の技術検証も見据えて優先的に対策しておくことをおすすめします。
⑤攻撃等の検知
この領域では、不正な通信の検知・遮断と、異常時の通知の仕組みが問われます。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 5-1-1 | ネットワーク接続・データの監視 ネットワーク上の適切な場所でネットワーク接続及びデータ転送を監視すること。 |
評価基準3件 ・境界または端末で、外部からの不正アクセスと、社内から不正なサーバへの通信の双方を、リアルタイムで検知・遮断する仕組みを導入する ・ログやアラートを分析し、インシデントに該当するかを判断する ・異常時にアラートを速やかに発報し、速報レポートを通知する仕組みを導入する |
検知・遮断の仕組みの導入状況、アラート通知の設定、判断の記録 |
要求事項は1件ですが、求められる水準は高いといえます。
外部からの不正アクセスと、社内から不正なサーバへの通信の双方を、リアルタイムで検知・遮断する仕組みを導入しなければなりません。
代表的な手段は、境界に設置するUTM(複数のセキュリティ機能を統合した機器)やIPS(不正侵入防止システム)、端末に導入するEDR(端末上の不審な挙動を検知・対処する仕組み)です。
あわせて、異常時にアラートを受け取り、インシデントに該当するかを担当者が判断する体制も整備しておく必要があります。
なお、ファイアウォールや認証サーバのログを6か月保管することは、★4の評価基準です。
⑥インシデントへの対応
この領域では、インシデントが発生した際の対応手順と体制が問われます。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 6-1-1 | インシデント対応手順 セキュリティインシデントへの対応手順、対応体制等を定めること。 |
評価基準6件 ・発見報告、初動、調査・対応、復旧、最終報告を含む手順を定める ・関係当局や所管省庁を含む社内外の連絡先と報告ルートを定める ・統括役員と担当部署の役割・責任を定める ・年1回以上、体制を点検する ・報告フォーマットを整備する ・年1回以上と重大な事案の発生時に、事例と対応策を社内で共有する |
インシデント対応手順書、連絡体制図、報告様式、共有の記録 |
要求事項は1件ですが、評価基準は6件あります。
そのため、手順書を作成するだけでは要求を満たせません。
対応手順に加えて、連絡体制、報告フォーマット、社内への事例共有の仕組みまで整備する必要があります。
特に、誰が最初に報告を受け、誰の判断で取引先へ連絡するのかを明確にしておくことが重要です。
②取引先管理で定めたインシデント発生時の役割・責任と内容が一致しているかも、あわせて確認してください。
⑦インシデントからの復旧
この領域では、事業継続上重要なシステムを復旧させるための準備が問われます。
| No. | 要求事項(原文) | ★3の評価基準(要点) | 証跡の例 |
|---|---|---|---|
| 7-1-1 | 事業継続要件に沿った復旧準備 事業上重要なシステムについて、事業継続の要件に沿う復旧に必要な準備を行うこと。 |
評価基準1件 ・事業継続上重要なシステムについて、サイバー攻撃を念頭に業務の目標復旧レベルを定める ・そのレベルまで回復するための対策(予備機やクラウドによる待機系、電話やFAXなど人手による代替手段)を整備する |
目標復旧レベルを定めた文書、代替手段の手順、取引先の連絡先一覧 |
復旧の対策は、どの業務をどの水準まで回復させるかという目標から逆算して検討します。
評価基準が対策の例として挙げているのは、予備機やクラウドによる待機系の整備と、電話やFAXなど人手で業務を継続する手段です。
影響を受ける取引先の連絡先と、複数の連絡手段を整理しておくことも有効です。
本記事の要求事項は、IPA「★3・★4 要求事項・評価基準」(2026年4月21日公開)から原文のまま掲載しています。評価基準は★3に該当するものを要約し、証跡の例は実務での点検を想定して当社が補足しました。評価基準の全文は一次資料をご確認ください。
△と×を○に変えるまでの進め方を、可視化から記録化の3ステップで整理しました。
★3と★4の違い
★4の要求事項は43件です。
この43件には★3の26件が含まれており、要求事項の差分は17件です。
領域別の差分
★3から★4で要求事項と評価基準がそれぞれどれだけ増えるかを、領域別に示すと次のとおりです。
| 領域 | 要求事項(★3 → ★4) | 評価基準(★3 → ★4) |
|---|---|---|
| ①ガバナンスの整備 | 3件 → 6件(+3) | 8件 → 19件(+11) |
| ②取引先管理 | 3件 → 5件(+2) | 4件 → 7件(+3) |
| ③リスクの特定 | 4件 → 6件(+2) | 11件 → 29件(+18) |
| ④攻撃等の防御 | 13件 → 21件(+8) | 48件 → 82件(+34) |
| ⑤攻撃等の検知 | 1件 → 3件(+2) | 3件 → 8件(+5) |
| ⑥インシデントへの対応 | 1件 → 1件(±0) | 6件 → 6件(±0) |
| ⑦インシデントからの復旧 | 1件 → 1件(±0) | 1件 → 2件(+1) |
| 合計 | 26件 → 43件(+17) | 81件 → 153件(+72) |
追加される要求事項17件のうち、8件は攻撃等の防御の領域です。
見落とされやすいのが、評価基準の増え方です。
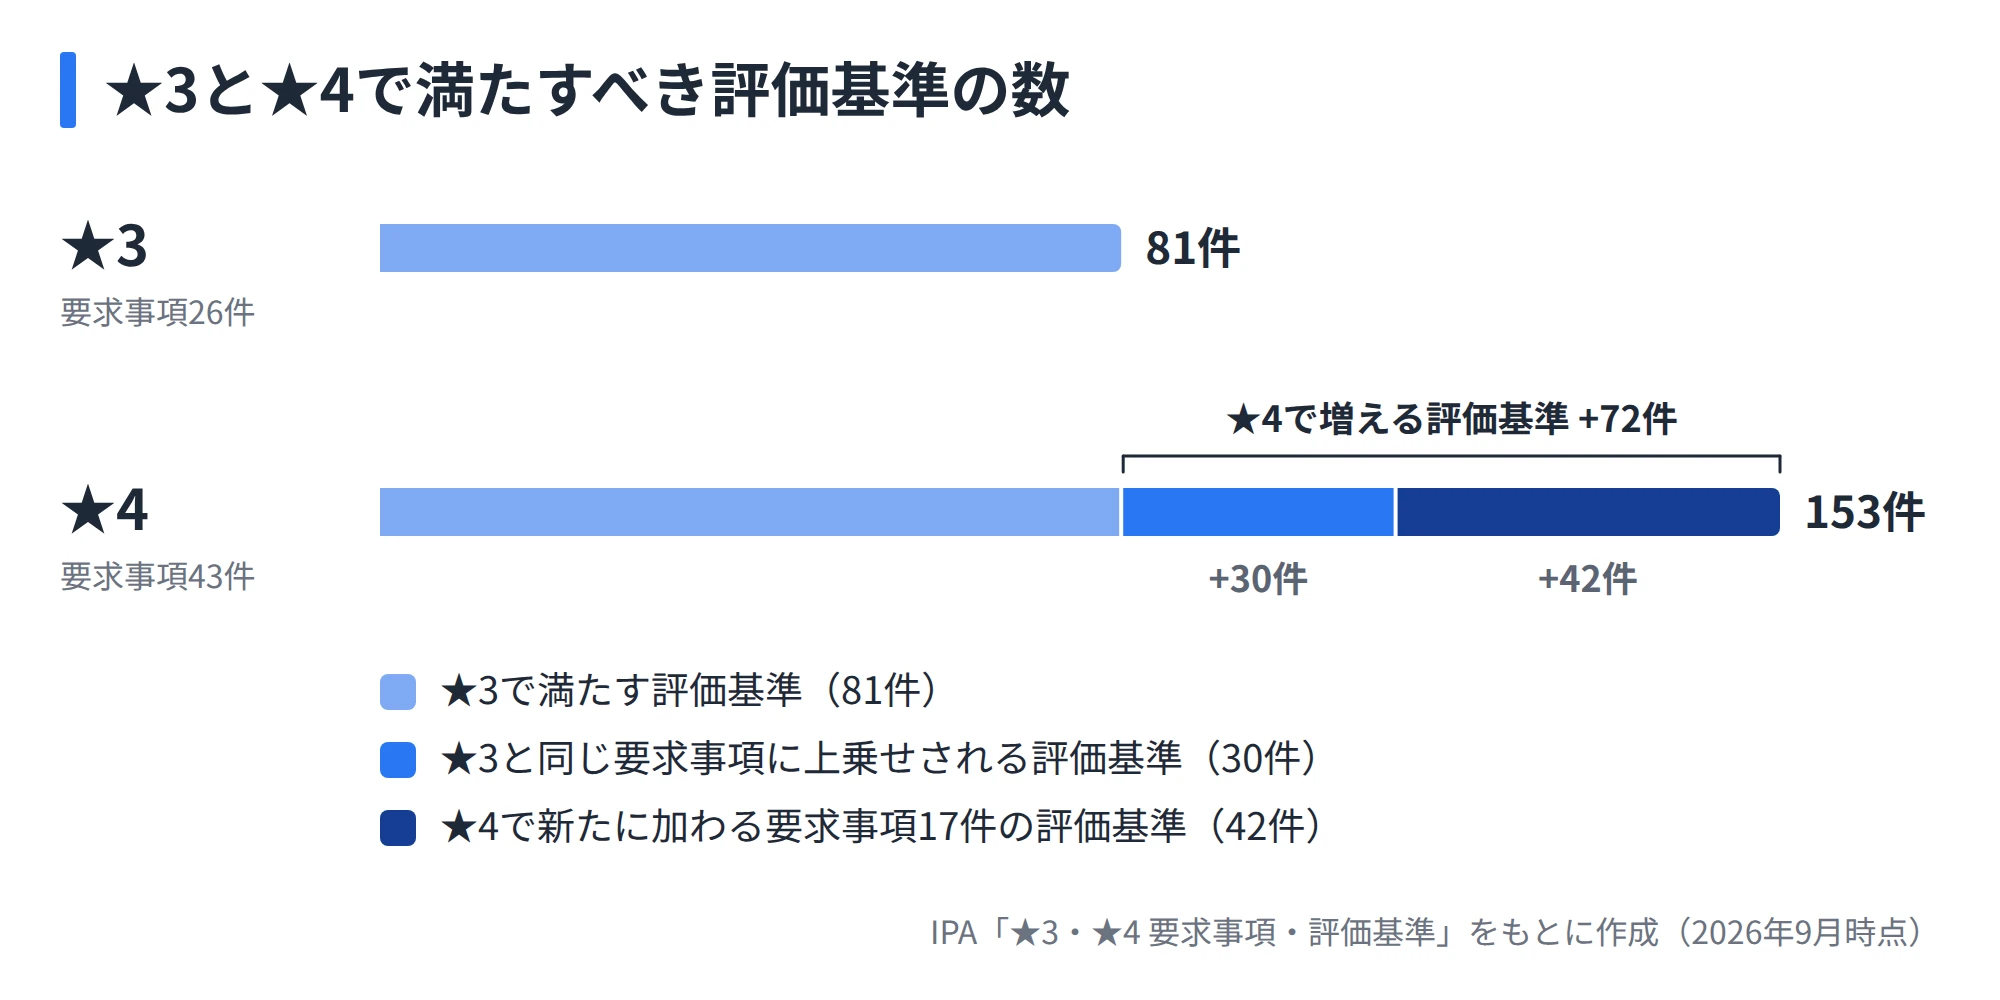
★4で満たすべき評価基準は153件で、★3の81件から72件増えてほぼ倍になります。
増える72件のうち30件は、★3と同じ要求事項に上乗せされる評価基準です。
つまり★4では、新しい要求事項が17件加わるだけでなく、★3で対応した26件の水準も引き上げられます。
★4で加わる対策
★4で新たに加わる要求事項の多くは、対策を仕組みとして継続的に運用するための項目です。
代表的な例として、次の内容が挙げられます。
- 脆弱性や脅威情報の収集から対応までの役割、情報源、頻度、対応要否の判断基準を定め、対応履歴を月次で点検する
- 会社支給のパソコンで利用を許可するソフトウェアの一覧を作成し、インストール状況を点検する
- ファイアウォール、プロキシサーバ、認証サーバのログを6か月保管し、認証ログを月1回以上確認する
- 重要な取引先のセキュリティ対策状況を、年1回以上把握する
最後の項目について、評価基準は把握方法の一例として、取引先の★の取得状況の確認を挙げています。
★4を取得する企業は、自社の取引先の対策状況を確認する立場にもなります。
★3と同じ要求事項に上乗せされる評価基準の例は、多要素認証の適用範囲の拡大や、アクセス権の年1回以上の棚卸しです。
★3が「対策を実施しているか」を問うのに対し、★4は「対策を継続的に運用できているか」を問う段階といえます。
先取りすべき項目
★4の43件は★3の26件を含むため、★3への対応はそのまま★4に引き継げます。
対応のやり直しが発生しない点は、目標とする★を決めかねている企業にとって重要です。
特に効果が大きいのは、★3の評価基準が★4の要求事項の土台になっている項目です。
- 4-4-1で利用を許可するソフトウェアを決めておけば、★4で求められる許可ソフトウェアの一覧は、その内容を文書にまとめるだけで作成できる
- 2-1-1で接続先のシステムを一覧にしておけば、★4では機密情報の共有の有無や重要度を加えることで、対策状況を確認すべき取引先を抽出できる
- 4-3-4のリストア手順書を実際の復元作業に使用できる粒度で作成しておけば、★4で求められる復元の確認にそのまま活用できる
ISMS文書の活用
ISMS(情報セキュリティマネジメントシステム)認証やPマーク(プライバシーマーク)を取得している企業にとって、既存の文書をどこまで活用できるかは重要な関心事です。
ISMSなどを取得していても、SCS評価制度の評価はあらためて受ける必要があります。
ただし、証跡として流用できる資料は少なくありません。
活用できる文書
ISMSで整備した規程や記録の多くは、★3の証跡として活用できます。
領域ごとの対応関係は次のとおりです。
| ISMSで整備済みの文書 | ★3で活用できる領域 |
|---|---|
| 情報セキュリティ基本方針、組織図、職務分掌規程 | ①ガバナンスの整備(3件) |
| 秘密保持契約書、委託先管理規程 | ②取引先管理(3件) |
| 情報資産管理台帳、機密区分表 | ③リスクの特定(4件のうち一部) |
| アクセス制御規程、教育の受講記録 | ④攻撃等の防御(13件のうち一部) |
| インシデント対応手順書、事業継続計画 | ⑥インシデントへの対応/⑦インシデントからの復旧 |
①ガバナンスの整備と⑥インシデントへの対応は、特に重なる部分が多い領域です。
既存の文書に、評価基準が求める内容が記載されているかを確認する進め方で対応できます。
たとえば⑥で確認すべき点は、報告フォーマットや、関係当局・所管省庁を含む連絡先が手順書に含まれているかどうかです。
不足している部分だけを追記すれば、既存の手順書をそのまま活用できます。
追加が必要な対策
一方で、技術的な対策の実施状況は、SCS評価制度で独自に確認される項目です。
評価基準には数値を伴う条件が多く、規程の有無ではなく、設定として機能しているかが問われます。
- 重要な機密情報を扱うクラウドサービスへの多要素認証の適用
- Critical・High Riskの脆弱性を修正するパッチの14日以内の適用
- 端末のロック設定(10回以上の失敗でのロック、6文字以上のパスワードまたはPIN)
- ファイアウォールとルータの初期管理パスワードの変更
- 不正な通信をリアルタイムで検知・遮断する仕組みの導入
ISMSは情報を管理する仕組みの整備を、SCS評価制度は技術的対策の実施状況を、それぞれ主な評価対象としています。
この違いを踏まえ、④攻撃等の防御と⑤攻撃等の検知については、あらためて設定を点検しておくことをおすすめします。
対策の優先順位
26件すべてに同時に着手する必要はありません。
限られた人員と予算で対策を進めるには、効果の大きい順に取り組むことが現実的です。
最優先は攻撃等の防御
④攻撃等の防御は、★3の評価基準81件のうち48件を占めます。
そのため、この領域を未対応のまま残すと、点検結果への影響が最も大きくなります。
また、この領域は評価基準に具体的な数値が示されているため、○か×かを判定しやすい点も特徴です。
★4で要求事項が8件追加される領域でもあるため、将来★4を目指す場合にも投資が無駄になりません。
設定変更で満たせる項目
評価基準の中には、既存環境の設定を見直すだけで満たせるものが少なくありません。
- 端末のロック設定と、6文字以上のパスワードまたはPINの適用(4-1-4)
- 重要な機密情報を扱うクラウドサービスでの多要素認証の有効化(4-1-3)
- 外部記録媒体の自動実行・自動再生の無効化(4-4-1)
- OSやソフトウェアの自動アップデートの有効化(4-4-4)
- ファイアウォールとルータの初期管理パスワードの変更と、不要なルールの削除(4-5-1)
いずれも新たな製品の導入を伴わないため、費用をかけずに×を減らせます。
設定変更の記録を残しておけば、その記録がそのまま証跡になります。
まずは費用のかからない項目から着手し、投資が必要な項目はその後に計画的に進める方法が効率的です。
外部支援を検討すべき項目
一方、仕組みの導入や継続的な運用を要する項目は、自社で対応するか外部に委託するかの判断が必要です。
代表的な項目は次の2つです。
- ⑤攻撃等の検知で求められる、リアルタイムの検知・遮断とアラートへの対応
- 4-4-4で求められる14日以内のパッチ適用を支える、脆弱性情報の継続的な収集
専任の担当者がいない企業では、これらの業務を兼任で継続することの負担が大きくなります。
どこまでを自社で行い、どこから外部に任せるかを先に決めておくと、対策の計画を立てやすくなります。
★3と★4の違いを踏まえ、対策をどこまで進めるべきかの判断材料をまとめました。
点検時の注意点
自己点検を有効なものにするために、留意すべき点が3つあります。
無料チェックリストの選び方
公開されているチェックリストを利用する際は、次の3点を確認してください。
- 要求事項26件と評価基準81件のどちらを単位にしているか
- いつ時点の情報にもとづいているか
- 公式の要求事項や評価基準にない項目が、独自に追加されていないか
単位の違いそのものは問題ではありません。
ただし、独自の項目が含まれていると、点検結果と、申請時に提出する自己評価との対応が取れなくなります。
一次資料の番号と照合できるチェックリストを選ぶことをおすすめします。
解説書公開後の見直し
IPAが2026年10月頃に公開を予定している解説書では、各項目の実装例や判断の考え方が示される見込みです。
現時点で△と判定した項目は、解説書の公開後にあらためて確認するとよいでしょう。
また、点検結果には判定だけでなく、判断に迷った理由もあわせて残しておくことをおすすめします。
理由を残しておけば、見直しの際に確認すべき箇所を速やかに把握できます。
判定根拠の記録
★3では、セキュリティ専門家が自己評価の内容を確認し、助言と修正を経て署名します。
点検の段階で「いつ・誰が・どの資料を見て判定したか」を記録しておくと、専門家への確認の依頼を円滑に進められます。
特に有効なのは、評価基準の番号ごとに判定の根拠を記録しておくことです。
根拠が明確であれば、専門家による確認作業の負担を軽減できます。
最終確認日:2026年9月28日/出典:IPA「★3・★4 要求事項・評価基準」/IPA「SCS評価制度の詳細情報」/経済産業省「制度構築方針」公表資料(2026年3月27日)
よくある質問
自己点検を進める際に生じやすい疑問を、6つにまとめました。
公式資料の入手先
★3の要求事項は、IPAが公開している「★3・★4 要求事項・評価基準」で確認できます。
Excel形式で無料公開されているこの資料には、要求事項26件と、★3で満たすべき評価基準81件が記載されています。
全件対応の必要性
★3は、26件の要求事項すべてを対象とする評価です。
自社の対策は、各要求事項に定められた評価基準(計81件)に照らして判定されます。
未対応の項目がある場合は、対策を講じたうえで自己評価を行い、専門家の確認を受ける必要があります。
点検の頻度
★3の評価基準には、年1回以上の点検や実施を求めるものが8件含まれています。
登録の有効期間も1年であるため、年1回の点検を基本とし、システム構成や取引先に変更があった際にも該当箇所を見直すとよいでしょう。
証跡になる資料
規程や手順書などの文書に加えて、運用記録や設定画面も証跡になり得ます。
重要なのは、対策の実施を第三者が確認できる形で残すことです。
申請までの期間
★3の審査は文書確認のみで、所要日数は1日から2日程度が目安とされています。
審査とは別に、社内での点検と資料準備の期間も見込んでおく必要があります。
★4取得時の再点検
★4の要求事項43件には★3の26件が含まれるため、★3で点検した内容は★4でも活用できます。
ただし、追加の17件に加えて、★3と同じ要求事項にも評価基準が30件上乗せされるため、追加された評価基準の確認も必要です。
まとめ
セキュリティ対策評価制度の★3で求められる要求事項は26件で、81件の評価基準とともにIPAの公開資料で確定しています。
解説書の公開を待たずに、この資料をもとにした自己点検が可能です。
26件のうち13件、評価基準では約6割が攻撃等の防御に集中しています。
この領域の中心は、ID管理やパッチ適用といった日常の運用です。
既存環境の設定を見直すことで満たせる項目も多く、費用をかけずに進められる範囲も広いといえます。
★4の43件は★3の26件を含むため、現在の対応が無駄になることはありません。
申請受付の開始は2026年度末頃の予定です。
まずは26件の点検から着手してみてはいかがでしょうか。
26件の自己点検を
専任者がいなくても進めるために
「点検してみたが、△と×が多く何から着手すべきか分からない」
「対策は実施しているつもりだが、証跡として示せる資料が残っていない」
「兼任でセキュリティ業務を担当しており、点検と対策を並行して進める余力がない」
このような悩みでお困りではありませんか?
「IT顧問 情シス君」は、企業のあらゆるIT化、デジタル化活動を促進するIT支援サービスです。
IT資産の棚卸しから設定の見直し、運用記録の仕組みづくりまで、★3の取得に必要な実務を必要な分だけご支援します。
経験豊富なスタッフが問題を整理し、最適なソリューションを提供します。
まずは一度、お気軽にご相談ください。