自社もSCS評価制度に対応すべきなのか、ISMS認証があれば十分なのか迷っていないでしょうか。
結論として、ISMS認証はSCS評価制度の★の代わりにはなりません。
ただしISMS認証で整備した規程や記録の多くは、★3の根拠資料として活用できます。
そのため追加で必要になる対応は、技術的対策の設定や証跡の整備が中心です。
本記事では、SCS評価制度とISMSの違いと対応手順を解説します。
目次
SCS評価制度の仕組みと3段階の評価レベルを、1冊にまとめました。
SCS評価制度とISMSの概要
SCS評価制度とISMSは、いずれも企業の情報セキュリティへの取り組みを外部に示すための仕組みです。
ただし、制度の目的と運営の主体は大きく異なります。
違いを確認する前に、両制度の基本と関係を整理しておきましょう。
SCS評価制度の概要
SCS評価制度の正式名称は、サプライチェーン強化に向けたセキュリティ対策評価制度です。
経済産業省が所管し、独立行政法人情報処理推進機構(IPA)が制度の運営を担います。
取引先ごとに異なっていたセキュリティ要求を共通の基準にそろえ、対策の水準を★の段階で示すことが制度の目的です。
★1と★2には既存のSECURITY ACTIONが位置づけられ、★3から★5が新たに設けられました。
SECURITY ACTIONは、中小企業がセキュリティ対策への取り組みを自己宣言する制度です。
★3と★4については、2026年度末(2027年3月頃)に申請受付の開始が予定されています。
要求事項の件数は★3が26件で★4が43件となり、いずれも公開済みです。
ISMS認証の概要
ISMS(情報セキュリティマネジメントシステム)は、組織が情報セキュリティを継続的に管理するための仕組みです。
ISMS適合性評価制度では、情報マネジメントシステム認定センター(ISMS-AC)が認定した認証機関が組織を審査します。
認証を取得できるのは、規格に適合していると認められた組織です。
認証の基準となる規格は、国際規格のISO/IEC 27001とこれに対応するJIS Q 27001です。
国内では、2025年に最新版のJIS Q 27001:2025が発行されました。
ISMS-ACの説明では、ISMSは自らのリスクアセスメントで必要なセキュリティレベルを決める仕組みです。
自社の状況に応じて管理の水準を決められる点が、ISMSの大きな特徴といえます。
出典:ISMS-AC「ISMS適合性評価制度」/ISMS-AC「JIS Q 27001:2025(ISO/IEC 27001:2022+Amd 1:2024)発行のお知らせ」
相互補完の関係
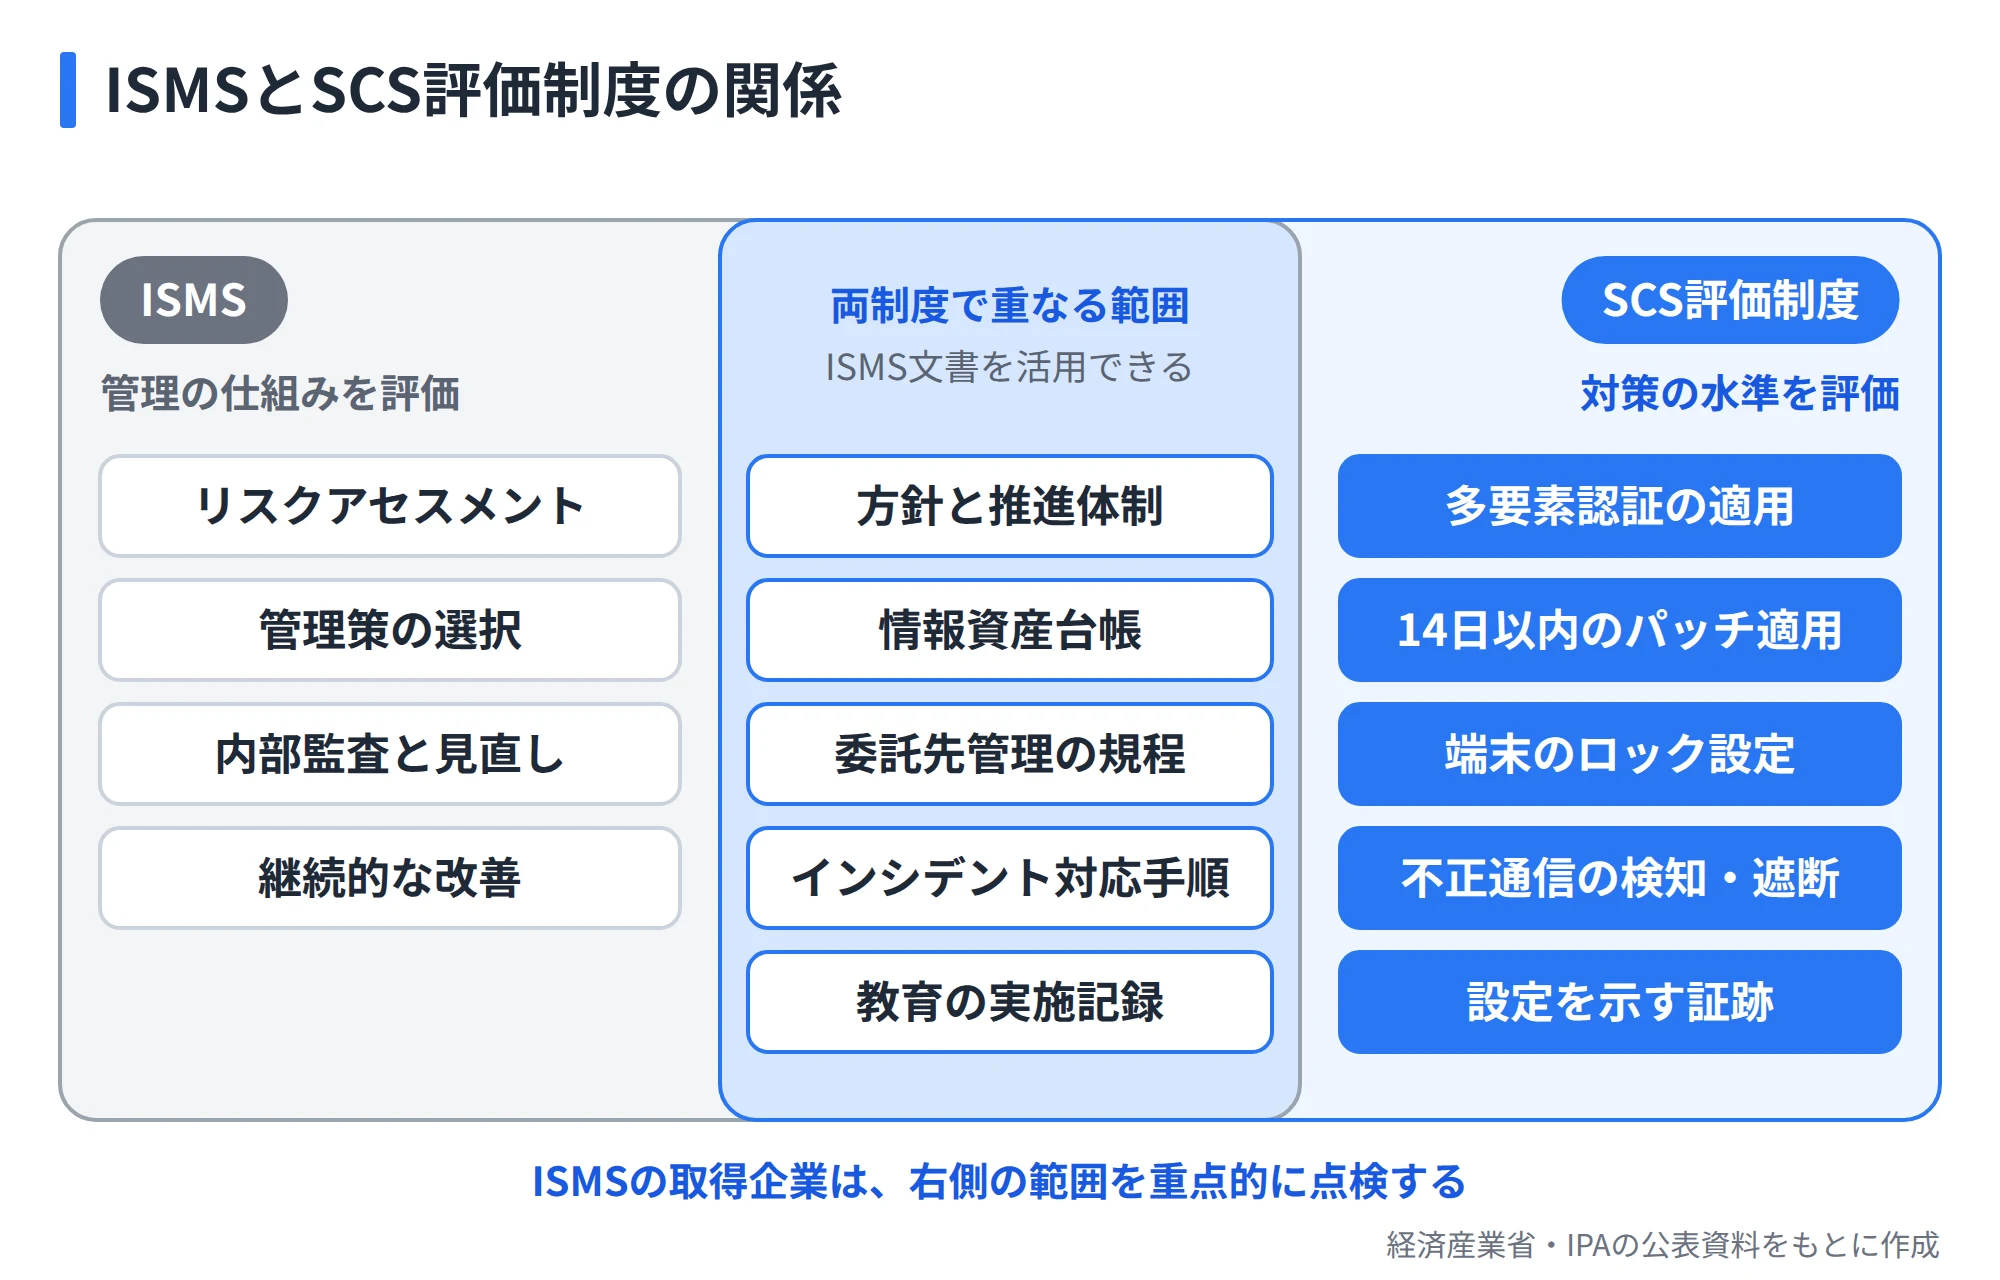
経済産業省は、SCS評価制度とISMSを相互に補完し合う制度と位置づけています。
どちらか一方が上位の制度で、もう一方を包含するという関係ではありません。
ISMSが評価するのは、リスクを管理して改善を続ける組織の仕組みです。
これに対してSCS評価制度では、代表的な脅威に対して効果の高い対策が実際に講じられているかが確認されます。
ISMSを適切に運用している企業は、SCS評価制度への対応に活用できる文書や記録を多く保有しています。
両制度の関係を正しく理解することが、重複のない効率的な対応につながるでしょう。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
SCS評価制度とISMSの5つの違い
SCS評価制度とISMSの違いは、目的・評価アプローチ・評価方法・有効期間・対象範囲の5つに整理できます。
違いの一覧
5つの違いに、運営主体や要求事項の数などの基本情報を加えて一覧にしました。
| 比較項目 | ISMS | SCS評価制度 |
|---|---|---|
| 目的 | 情報セキュリティを管理する仕組みを確立し、継続的に改善する | 取引先に対して、セキュリティ対策の水準を共通の基準で示す |
| 評価アプローチ | リスクベース(必要な管理策を自社で選択する) | ベースライン(定められた要求事項をすべて満たす) |
| 評価方法 | 認証機関による審査 | ★3は専門家の確認付き自己評価、★4は評価機関による第三者評価と技術検証 |
| 有効期間 | 3年(期間中は原則として年1回の維持審査) | ★3は1年、★4は3年 |
| 対象範囲 | 組織が定めた適用範囲(部門や拠点に限定することも可能) | 申請する法人または個人事業主のIT基盤 |
| 運営主体 | ISMS-ACが認定した認証機関 | 経済産業省が所管し、IPAが運営 |
| 要求事項 | 規格の要求事項と附属書Aの管理策93項目 | ★3は26件(評価基準81件)、★4は43件(評価基準153件) |
| 費用 | 認証機関や組織の規模によって異なる | 登録料は★3が1年1万円、★4が3年6万円(確認・評価の費用は別途) |
出典:IPA「SCS評価制度の詳細情報」/IPA「料金設定一覧」/ISMS-AC「ISMS適合性評価制度」
以下では、5つの違いを順に解説します。
目的の違い
ISMSの目的は、組織が自ら情報セキュリティを管理して改善し続ける仕組みを確立することです。
認証は、その仕組みが規格に沿って構築・運用されていることの証明として活用されます。
SCS評価制度の目的は、取引の場面で対策の水準を共通の基準で示すことです。
制度上は、発注者が受注者に必要な★の段階を提示する運用が想定されています。
受注者は★を取得することで、対策の実施状況を示す形です。
つまりISMSは、自社の管理体制の確立に主眼を置いた制度です。
これに対してSCS評価制度は、取引先への説明に主眼を置いています。
評価アプローチの違い
ISMSは、リスクベースの考え方をとる制度です。
組織が自らリスクアセスメント(リスクの特定・分析・評価)を行い、必要な管理策を選択します。
管理策の採否とその理由は、適用宣言書(附属書Aの管理策ごとに採否を記載した文書)にまとめます。
リスクが低いと判断した管理策は、理由を明示すれば採用しないことも可能です。
一方のSCS評価制度は、ベースラインの考え方をとる制度です。
代表的な脅威を踏まえて効果の高い対策を選び、すべての企業に一律に求めます。
IPAのFAQでも、★の取得には定められたすべての要求事項と評価基準を満たす必要があると示されました。
ISMSで「リスクが低い」と判断して採用しなかった対策も、SCS評価制度では実施を求められる場合があります。
評価方法の違い
ISMSの審査は、認証機関の審査員が文書と運用状況を確認する方式です。
SCS評価制度では、★の段階によって評価の方法が異なります。
| 段階 | 評価方法 | 主な流れ |
|---|---|---|
| ★3 | 専門家の確認付き自己評価 | 自己評価の内容をSCSセキュリティ専門家が確認して署名し、経営層が自己適合を宣言して申請する |
| ★4 | 第三者評価 | 自己評価の後に評価機関が文書確認・実地審査・技術検証を行う(各1日から2日程度) |
★4の技術検証では、公開済みの既知の脆弱性を利用した検証が実際の稼働環境で行われます。
文書と運用状況の確認を中心とするISMSの審査に対し、技術的な検証まで行われる点が大きな違いです。
有効期間の違い
ISMS認証の有効期間は3年で、期間中は原則として年1回の維持審査(サーベイランス審査)を受けます。
3年ごとの更新審査に合格することが、認証を継続する条件です。
SCS評価制度の有効期間は★3が1年、★4が3年です。
★3を維持するには、毎年あらためて自己評価を行って専門家の確認を受ける必要があります。
ISMSの3年周期とは更新の時期が一致しないため、両制度の年間計画をあらかじめ組み合わせておくことが大切です。
評価範囲の違い
ISMSでは、認証を受ける適用範囲を組織が自ら決定します。
本社の特定部門や一部の拠点に限定して認証を取得している企業も少なくありません。
SCS評価制度では、申請する法人または個人事業主のIT基盤が評価の対象です。
対象には次のものが含まれます。
- 公開サーバ
- 業務で使用するパソコンやスマートデバイス
- 外部との境界に設置する機器
- クラウドサービスのうち自社が責任を負う範囲
なお、工場の制御システムと取引先へ納入する製品そのものは対象外です。
SCS評価制度とISMSの優先順位
どちらの制度に先に取り組むべきかは、取引先から求められている内容と自社の目的によって決まります。
状況ごとの判断の目安は次のとおりです。
| 自社の状況 | 優先する制度 | 最初に着手すること |
|---|---|---|
| 取引先から★の取得を求められている | SCS評価制度 | ★3の要求事項26件による自己点検 |
| 海外取引や入札でISMS認証を求められている | ISMS | 適用範囲の決定とリスクアセスメント |
| ★4の取得を見込んでいる | 両制度を並行 | 管理体制と技術的対策の分担の整理 |
| 認証も自己宣言も持っていない | SECURITY ACTION | 自己宣言と★3の要求事項の確認 |
| ISMSを取得済み | SCS評価制度 | ISMS文書と要求事項のギャップ分析 |
ISMSを取得済みの企業は、次章の「ISMS取得企業のSCS対応」からお読みください。
SCS評価制度を優先すべき企業
取引先から★の取得を求められている企業や求められる見込みが高い企業は、SCS評価制度への対応を優先しましょう。
制度上は発注者が受注者に★の段階を提示する想定のため、ISMS認証で代替できるとは限りません。
★3の要求事項は26件と範囲が明確で、既存の環境の設定を見直すことで満たせる項目も多くあります。
まずは26件の要求事項で自己点検を行い、自社の現状を把握してください。
ISMSを優先すべき企業
海外の企業との取引や入札でISO/IEC 27001の認証を求められている企業は、ISMSを優先する必要があります。
SCS評価制度は国内のサプライチェーンにおける取引を主な対象とした制度で、国際規格の認証の代わりにはならないためです。
情報を管理する仕組みを組織全体で確立したい場合も、ISMSが適しています。
ISMSはリスクアセスメントから改善までの一連の活動を、組織として継続する仕組みそのものを対象とする制度です。
両制度を並行すべき企業
供給が停止した場合の影響が大きい取引を担う企業は、★4の取得を求められる可能性があります。
★4の取得を見込む場合は、両制度を並行して進めることを検討しましょう。
★4では★3の26件に17件の要求事項が加わり、評価機関による第三者評価と技術検証も行われます。
管理体制の整備はISMSの枠組みで進め、技術的な対策はSCS評価制度の要求事項に沿って進めると効率的です。
ISMSをこれから取得する場合は、要求事項の対応関係を最初に整理しておきましょう。
SECURITY ACTIONから始めるべき企業
認証も自己宣言も持っていない企業は、SECURITY ACTIONの自己宣言から着手するのが現実的です。
IPAも★3・★4の取得に向けた準備として、まずSECURITY ACTIONから始めることを案内しています。
SECURITY ACTIONには一つ星と二つ星の2段階があります。
一つ星は情報セキュリティ6か条に取り組む宣言で、二つ星は情報セキュリティ基本方針を定めて外部に公開する宣言です。
二つ星まで宣言したうえで★3の要求事項に取り組むと、段階的に対策の水準を引き上げられます。
出典:IPA「SCS評価制度 関連制度・施策」/IPA「SECURITY ACTIONとは?」
ISMS取得企業のSCS対応
ここからはISMSを取得済みの企業に向けて、SCS評価制度への対応の考え方を解説します。
ISMSとは別に★の評価を受ける必要がある一方、ISMS文書の多くは根拠資料として活用が可能です。
ISMSとは別に評価が必要な理由
ISMS認証と★の取得は、それぞれ独立した手続きです。
2026年9月時点では、ISMS認証の取得企業に★の評価を免除する措置や★を自動で付与する仕組みは示されていません。
評価の方式も異なります。
★3の取得に必要な手続きは次の3つです。
- SCSセキュリティ専門家(所定の資格を持ち制度の事務局に登録された専門家)による確認と署名
- 経営層による自己適合宣言
- 事務局への登録
さらに両制度は、対象範囲と評価アプローチも異なります。
ISMSの審査に合格していても、SCS評価制度の要求事項をすべて満たしているとは限りません。
流用できるISMS文書
ISMSで整備した文書や記録は、★3の証跡(対策の実施を示す記録や文書)として活用できます。
ISMSの主な文書と、活用できるSCS評価制度の領域は次のとおりです。
| ISMSの文書・記録 | 活用できる主な領域 | 活用時の確認点 |
|---|---|---|
| 情報セキュリティ方針と、役割・責任を定めた文書 | ガバナンスの整備 | 統括役員と担当部署の役割、平時の連絡先リストが含まれているか |
| 情報資産の目録(情報資産台帳) | リスクの特定 | パソコンとサーバの製造元・OS・台数を把握できるか |
| 適用宣言書、リスクアセスメントの結果 | 全領域の点検の起点 | 要求事項ごとに対応する管理策を特定できるか |
| 供給者管理の規程、秘密保持契約書 | 取引先管理 | 接続しているシステムの把握と、インシデント発生時の役割分担を定めているか |
| インシデント管理の手順書 | インシデントへの対応 | 報告フォーマットと所管省庁を含む連絡先が記載されているか |
| 教育の実施記録 | 攻撃等の防御 | eラーニングまたは集合教育を年1回以上実施した記録になっているか |
| 内部監査とマネジメントレビューの記録 | 各領域の年次点検 | 評価基準が求める年1回以上の点検の記録として示せるか |
流用時の注意点
ISMS文書が存在することと、SCS評価制度の評価基準を満たしていることは同じではありません。
流用する際は、評価基準が求める内容が文書に具体的に記載されているかを1件ずつ確認します。
たとえばインシデント対応の手順書は、報告フォーマットや社内外の連絡先が定められていなければ評価基準を満たせません。
規程の内容と実際のシステムの設定が一致しているかについても確認が必要です。
ISMSの適用範囲外の拠点や部門については、そもそも文書や記録が存在しない場合もあります。
ISMS取得企業が確認すべき5つの差分
ISMS取得企業がSCS評価制度に対応する際に、差分が生じやすいポイントは5つです。
各項目の最後に確認項目をまとめました。
自社の状況と照らし合わせながらご確認ください。
ISMS適用範囲外のIT基盤
1つ目は、ISMSの適用範囲とSCS評価制度の対象範囲の相違です。
ISMSは本社や特定の事業部に限定して認証を取得できます。
そのため工場や営業所のIT基盤が、適用範囲外になっている場合もあるでしょう。
SCS評価制度では、申請する法人のIT基盤全体が評価の対象です。
インターネットに公開しているサーバも、必ず対象範囲に含めなければなりません。
ISMSの適用範囲外の拠点で使用しているパソコンやクラウドサービスも、棚卸しの対象に加える必要があります。
確認項目
- ISMSの適用範囲外にある拠点や部門を洗い出している
- インターネットに公開しているサーバをすべて把握している
- 部門ごとに契約しているクラウドサービスを把握している
技術的対策の設定状況
2つ目は、技術的対策の設定状況です。
SCS評価制度の評価基準には、数値や対象を具体的に定めた条件が多く含まれています。
★3では、ISMSの規程で「適切に対処する」などと定めている内容にも具体的な水準が設けられました。
- 重要な機密情報を扱うクラウドサービスでは、常に多要素認証(2種類以上の要素による本人確認)を使用する
- 深刻度の高い脆弱性を修正するアップデートは、リリースから14日以内に適用する
- パソコンとスマートデバイスは、10回以上の認証失敗でロックする設定などを行う
- 端末のロック解除には6文字以上のパスワードまたはPINを使用する
- ファイアウォールとルータの初期管理パスワードを変更する
- 外部からの不正アクセスと社内から不正なサーバへの通信を、リアルタイムで検知・遮断する仕組みを導入する
深刻度の高い脆弱性とは、ベンダーがCriticalまたはHigh Riskとしている脆弱性を指します。
CVSS(脆弱性の深刻度を示す評価指標)の基本値が7.0以上のものも対象です。
いずれもISMSの管理策と重なる内容ですが、数値の条件まで満たしているかは設定画面を確認しなければ判断できません。
特に攻撃等の防御と攻撃等の検知の2つの領域は、あらためて設定を点検することをおすすめします。
確認項目
- 多要素認証の対象とするクラウドサービスを特定し、設定状況を確認している
- パッチの適用日を記録し、14日以内に適用できているかを確認している
- 不正な通信を検知・遮断する仕組みとアラートの通知先を確認している
取引先管理の運用状況
3つ目は、取引先管理の運用状況です。
ISMSにも供給者との関係に関する管理策があります。
ただしSCS評価制度では、取引先とのシステム上の関係まで具体的に把握しなければなりません。
★3の評価基準では、取引先が管理するシステムのうち自社の資産が接続しているものを把握する仕組みが求められます。
ここでいう取引先には、顧客や関係会社のほかクラウドサービスの提供事業者も含まれる点に注意してください。
機密情報を共有する取引先との間で、インシデント発生時の双方の役割と責任を定めておくことも評価基準の1つです。
確認項目
- 自社の資産が接続している取引先のシステムを一覧にしている
- 機密情報の取り扱い方法を業務の開始前に取引先と取り決めている
- インシデント発生時の役割と責任を取引先との間で定めている
インシデント対応手順の記載内容
4つ目は、インシデント対応手順の記載内容です。
ISMSを取得している企業の多くは、すでに手順書を整備しています。
一方でSCS評価制度は、手順書に記載すべき内容まで具体的に定めている点が特徴です。
★3のインシデント対応に関する要求事項は1件ですが、評価基準は6件あります。
手順書を作成しているだけでは、評価基準を満たせない点に注意が必要です。
確認項目
- 発見報告から初動・調査・対応・復旧・最終報告までの手順を定めている
- 関係当局や所管省庁を含む社内外の連絡先と報告ルートを定めている
- インシデントの報告フォーマットを整備している
- 年1回以上と重大な事案の発生時に、事例と対応策を社内で共有している
対策実施の証跡
5つ目は、対策を実施していることを示す証跡です。
ISMSの記録は、規程や議事録などの文書が中心になる傾向があります。
★3ではSCSセキュリティ専門家が自己評価の内容と証跡を照合し、要求事項を満たしているかを判断します。
専門家が確認するのは、回答した内容を資料によって裏付けられるかどうかです。
設定画面の記録・パッチの適用記録・ID管理台帳・教育の受講記録など、対策の実施を示す資料を日頃から保存しておきましょう。
確認項目
- 設定画面やログなど、技術的対策の実施を示す記録を保存している
- 証跡の保管場所と管理の担当者を決めている
- 年1回以上の点検の結果を記録している
可視化から記録化まで、対策の進め方を3ステップで整理しました。
ISMSと並行して進める対応5ステップ
差分を確認したら、ISMSの運用と並行してSCS評価制度への対応を進めます。
ISMSの仕組みを活用すれば、★3の毎年の更新にも継続して対応できるでしょう。
求められる水準の確認
最初のステップは、主要な取引先がどの★の段階を求めるかの確認です。
取引額の大きい取引先から順に、調達方針や契約条件の動向を確認しましょう。
多くの中小企業にとって、現実的な目標は★3です。
供給が停止した場合の影響が大きい取引を担っている場合は、★4の取得も視野に入れる必要があります。
取引先の方針が定まっていない段階でも、★3の要求事項への対応は無駄になりません。
★3の26件は★4の43件にすべて含まれているため、★4を求められた際にもそのまま活用できます。
ISMS管理策とのギャップ分析
次のステップでは、ISMSの適用宣言書と★3の要求事項26件を照合してギャップ(差分)を洗い出します。
要求事項ごとに対応する管理策と文書を特定したうえで、評価基準を満たしているかを判定してください。
判定は「満たしている」「一部満たしている」「満たしていない」の3段階に分けると、対策の優先順位をつけやすくなります。
結果を一覧表にまとめておけば、専門家による確認の際にもそのまま活用できるでしょう。
不足する技術的対策の実装
ギャップ分析で見つかった不足のうち、設定の変更で対応できる項目から着手します。
多要素認証の有効化や端末のロック設定などは、新たな投資をせずに対応できる場合が多い項目です。
検知・遮断の仕組みの導入など費用を伴う対策は、取引先が求める時期から逆算して計画を立てましょう。
いずれの対策も、IT資産とアカウントの棚卸しが済んでいることが前提です。
ISMS運用への組み込み
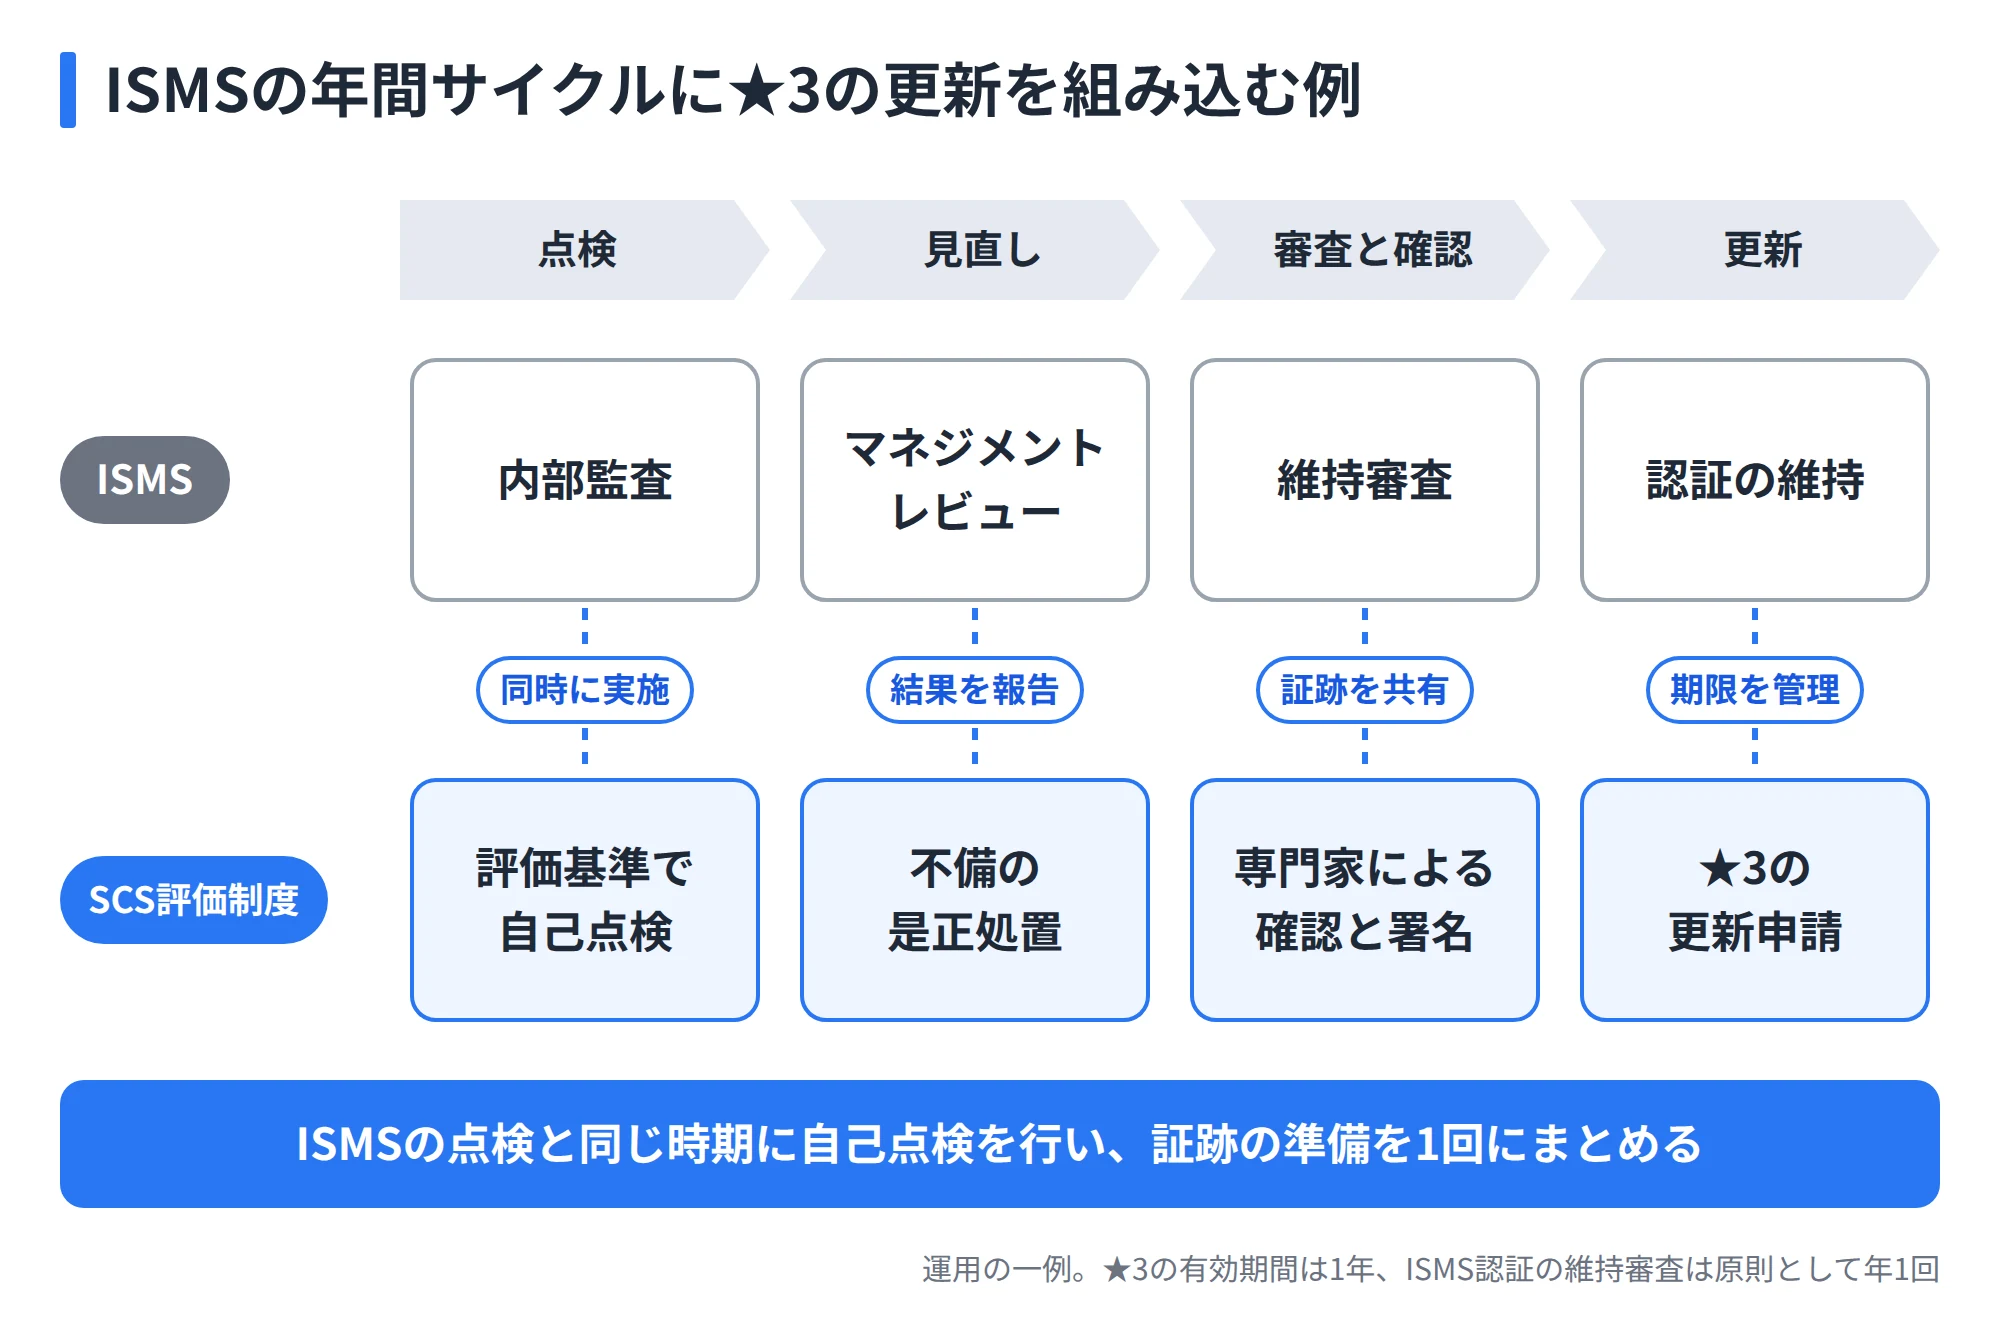
SCS評価制度への対応を一過性の作業にしないためには、ISMSの運用サイクルに組み込むことが効果的です。
具体的には、次の3点を実施します。
- 内部監査のチェック項目にSCS評価制度の評価基準を追加する
- マネジメントレビュー(経営層がISMSの運用状況を確認して見直しを指示する活動)で、★の有効期限と更新の準備状況を報告する
- 点検で見つかった不備を、ISMSの是正処置(不備の原因を取り除いて再発を防ぐ処置)の仕組みで管理する
あわせて★3の更新時期をISMSの維持審査の時期に近づけると、証跡の準備を1回の作業にまとめられます。
ISMSで定着している年間の運用サイクルを活用することが、★3を毎年維持するための有効な方法です。
専門家確認の手配
★3の申請には、SCSセキュリティ専門家による確認と署名が必要です。
専門家として活動できるのは、所定の資格を持ち制度の研修を修了して事務局に登録された人に限られます。
対象の資格には、情報処理安全確保支援士やCISSPなどとあわせてISO/IEC 27001主任審査員も含まれています。
専門家の一覧は2027年1月以降に公表される予定です。
社内の有資格者の有無を確認し、外部への依頼も含めて早めに検討しておきましょう。
運用開始までのスケジュール
★3と★4の申請受付は、2026年度末(2027年3月頃)に開始される予定です。
運用の開始に向けて、評価機関や専門家の公表が順次進められます。
今後の公表予定
2026年9月28日時点で公表されている今後の主な予定は次のとおりです。
| 時期 | 内容 |
|---|---|
| 2026年10月頃 | ★3・★4の要求事項・評価基準の解説書と取得ガイドを公表 |
| 2026年12月末頃 | ★4の評価機関を公表 |
| 2027年1月以降 | SCSセキュリティ専門家の登録受付を開始し、専門家の一覧を公表 |
| 2027年3月頃 | ★3・★4の申請受付を開始 |
ISMSの維持審査と時期が重なる場合は、年間の計画を早めに調整して準備の負担を分散させることをおすすめします。
出典:IPA「SCS評価制度 よくある質問」/IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」
登録料の設定
IPAは2026年9月18日に、★の登録料を公表しました。
| 区分 | 2028年3月31日までの申請 | 2028年4月1日以降の申請 |
|---|---|---|
| ★3の登録料(1年分) | 10,000円 | 20,000円 |
| ★4の登録料(3年分) | 60,000円 | 60,000円 |
| SCSセキュリティ専門家の登録料 | 無料 | 無料 |
金額はいずれも消費税込みです。
登録料とは別に、★3では専門家への確認の依頼に費用がかかります。
★4では評価機関と技術検証事業者への依頼にも費用が発生する点に注意してください。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度 料金設定一覧」
便乗した勧誘への注意
経済産業省は2026年4月27日に、SCS評価制度に関する注意喚起を公表しました。
注意喚起では、次のような主張による勧誘に注意するよう呼びかけています。
- 評価を取得していないと商取引が規制される
- 今すぐ取得しないと入札から除外される
SCS評価制度は任意の制度であり、企業間の取引を規制するものではありません。
特定のセキュリティ製品の導入も必須とはされていないため、制度に関する情報はIPAの公式サイトで確認しましょう。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」
よくある質問
SCS評価制度とISMSの関係について、よくある質問をまとめました。
ISMS返上の可否
SCS評価制度の★を取得した後も、ISMSの返上は慎重に判断することをおすすめします。
ISMSとSCS評価制度は評価の対象が異なるため、互いに代わりにはなりません。
取引先や入札の条件でISMS認証が求められていないか確認しましょう。
海外の取引先から国際規格の認証を求められていないかもあわせて確認したうえで判断してください。
内部監査での自己評価
ISMSの内部監査のチェック項目にSCS評価制度の評価基準を加え、自己評価の準備として点検することは可能です。
ただし★3の申請には、内部監査の結果とは別にSCSセキュリティ専門家による確認と署名が求められます。
内部監査で点検結果と証跡を整理しておけば、専門家による確認を効率的に進められるでしょう。
ISMS審査員による確認
ISO/IEC 27001主任審査員の資格は、SCSセキュリティ専門家の対象資格の1つです。
ただし、資格を保有しているだけでは★3の確認は行えません。
制度の研修を修了し、事務局に登録されてはじめて専門家として活動できます。
専門家の登録受付は2027年1月以降に開始される予定で、登録料は無料です。
Pマーク取得企業の扱い
Pマーク(プライバシーマーク)を取得している企業も、SCS評価制度の★は別途取得が必要です。
Pマークが評価するのは個人情報を適切に取り扱う体制であり、SCS評価制度とは目的も対象も異なります。
ただし個人情報の管理規程や教育の記録は、★3の証跡として活用できる場合があります。
まとめ
SCS評価制度とISMSは、目的・評価アプローチ・評価方法・有効期間・対象範囲の5つの点で異なる制度です。
ISMS認証を取得していても★の評価は別途必要ですが、ISMSで整備した文書や記録の多くは★3の証跡として活用できます。
ISMS取得企業が重点的に確認すべきなのは、次の5点です。
- ISMSの適用範囲外にあるIT基盤
- 技術的対策の設定状況
- 取引先管理の運用状況
- インシデント対応手順の記載内容
- 対策実施の証跡
差分を洗い出したうえでISMSの運用サイクルに組み込めば、★3の毎年の更新にも継続的に対応できるでしょう。
申請受付の開始まで、残された期間は半年ほどです。
まずは適用宣言書と★3の要求事項26件の照合から着手してみてはいかがでしょうか。
ISMSとSCS評価制度の両立を
専任者がいなくても進めるために
「ISMSは取得しているが、★3に向けて何を追加すべきか分からない」
「ISMSの運用に加えて、SCS評価制度の点検まで対応する余力がない」
「技術的対策の設定を、自社だけで確認しきれるか不安がある」
このような悩みでお困りではありませんか?
「IT顧問 情シス君」は、企業のあらゆるIT化・デジタル化活動を促進するIT支援サービスです。
250社以上の支援実績をもとに、★3の取得に必要な実務を必要な分だけご支援します。
IT資産の棚卸しから設定の見直しや証跡を残す運用の仕組みづくりまで対応可能です。
経験豊富なスタッフが問題を整理し、最適なソリューションを提供します。
まずは一度、お気軽にご相談ください。