取引先から★3の取得を求められた場合、情シス担当者が早めに検討すべきなのが専門家の確保です。
★3は自己評価だけでは申請できず、資格と研修の要件を満たした専門家の確認と署名が必要になります。
専門家を社内で確保するか外部に依頼するかによって、準備の期間やコストも変わるでしょう。
本記事では、専門家になるための要件と対象6資格、維持コストを踏まえた確保方法の選び方を解説します。
目次
SCS評価制度の仕組みと3段階の評価レベルを、1冊で確認できます。
セキュリティ対策評価制度における資格の役割
セキュリティ対策評価制度では、★を取得する企業ではなく、確認や評価を行う人に資格が求められます。
資格が関わる理由を理解するために、まず制度の前提を押さえておきましょう。
制度の目的
セキュリティ対策評価制度(SCS評価制度)は、サプライチェーン全体のセキュリティ水準を底上げするための制度です。
経済産業省が所管し、独立行政法人情報処理推進機構(IPA)が運営を担います。
取引先ごとに異なっていたセキュリティ要求を共通の基準にそろえ、企業の対策状況を★の段階で示す仕組みです。
各評価レベルの違い
★の段階によって、資格を持つ専門家の関わり方は異なります。
★3と★4では、専門家による確認や評価が申請の条件です。
| 段階 | 評価方法 | 資格を持つ専門家の関わり | 有効期間 |
|---|---|---|---|
| ★1・★2 | SECURITY ACTIONの自己宣言 | 関わらない | − |
| ★3 | 専門家の確認付き自己評価 | SCSセキュリティ専門家が確認して署名する | 1年 |
| ★4 | 評価機関による第三者評価と技術検証 | 評価機関の評価責任者として評価を統括する | 3年 |
| ★5 | 検討中 | 未定 | 未定 |
★3は有効期間が1年のため、更新のたびに専門家の確認が必要です。
★4は3年ごとに第三者評価を受け、期間中も1年ごとに自己評価を行います。
運用開始の最新スケジュール
資格を持つ専門家の登録や研修は、★3・★4の申請受付に先立って始まる予定です。
2026年9月29日時点で公表されている主な予定を表にまとめました。
| 時期 | 内容 |
|---|---|
| 2026年9月18日 | 登録料などの料金設定を公表。評価機関や研修事業者などの募集を開始 |
| 2026年10月頃 | ★3・★4の申請方法と取得ガイドを公表予定 |
| 2026年12月末頃 | 研修事業者と評価機関を公表予定 |
| 2027年1月以降 | SCSセキュリティ専門家の登録受付と公表を開始予定 |
| 2027年3月頃 | ★3・★4の運用開始予定 |
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」/IPA「SCS評価制度 よくある質問」/IPA「料金設定一覧」/IPA「SCS評価制度の詳細情報」
資格が求められる対象者
資格が求められるのは、★3の確認と★4の評価を行う専門家です。
★を取得する企業の担当者に、資格の保有が義務づけられているわけではありません。
★自体も個人の資格ではなく、要件を満たした組織が台帳に登録される仕組みです。
IPAの資料では、社内に専門家がいない場合は社外の専門家に確認を依頼する流れが示されています。
自社に資格者がいなくても、外部の専門家に依頼すれば★3の申請は可能です。
SCSセキュリティ専門家の役割
★3の確認と★4の評価を担う専門家は、制度上「SCSセキュリティ専門家」と呼ばれます。
ここでは、専門家の定義と具体的な役割を確認しましょう。
SCSセキュリティ専門家の定義
IPAの基本規程は、一定以上の力量を持ち、それを維持していると認められる資格の保有を専門家の前提としています。
そのうえで、研修を受講して制度運営機関に登録した人がSCSセキュリティ専門家として活動する仕組みです。
専門家が担う役割は、★3の「確認責任者」と★4の「評価責任者」の2つです。
★3では企業の自己評価を確認し、★4では評価機関の一員として第三者評価を統括します。
専門家確認の手順
★3は、専門家の確認を経た自己評価によって取得する段階です。
申請までの流れは、次の4ステップで進みます。
- 取得を目指す企業が要求事項に沿って自己評価を記入する
- SCSセキュリティ専門家が内容を確認・助言し、署名する
- 経営層が自己適合宣言を行い、事務局に申請する
- 事務局が内容を確認し、台帳に登録して公開する
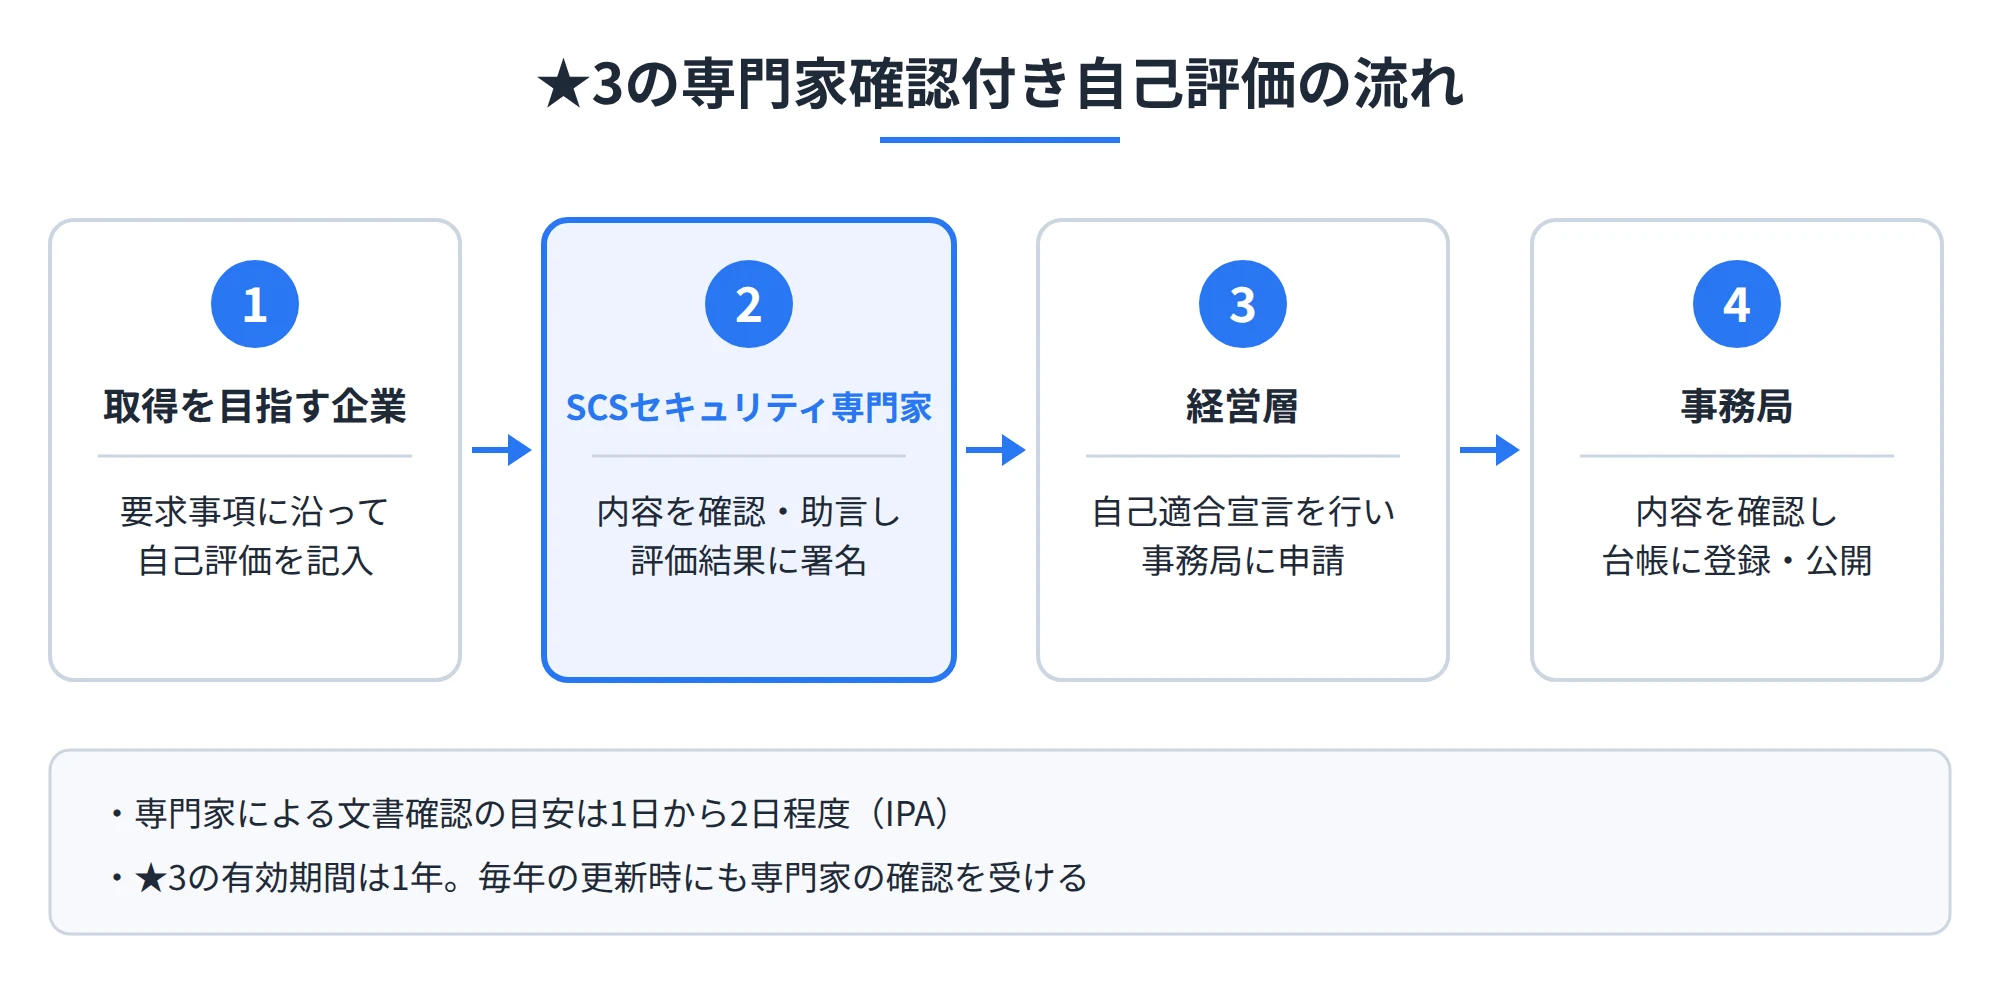
IPAによると、専門家による文書確認にかかる期間は1日から2日程度が目安です。
ただし自己評価の準備やエビデンスの整理には、別途時間を見込んでおく必要があります。
専門家確認のチェック項目
専門家確認では、自己評価の回答が実際の対策状況と一致しているかが確かめられます。
主なチェック項目は、次の3つです。
- 回答とエビデンスの整合性
- 回答のあいまいな箇所やエビデンスの不足
- 要求事項を満たしていない対策の有無
たとえばOSを最新の状態に保っていると回答した場合、専門家は運用ルールや更新の記録を確認します。
不足があれば修正や追加の対策を助言し、問題がなければ評価結果に署名する流れです。
専門家の署名は、★3の申請に欠かせない手続きの一つです。
有効期間は1年のため、毎年の更新時にも同じ確認を受けることになります。
評価機関における評価責任者の要件
★4では、IPAが指定する評価機関が第三者評価を担う仕組みです。
評価機関の指定を受けるには、SCSセキュリティ専門家として登録された評価責任者を1名以上雇用する必要があります。
評価責任者は、評価に携わる要員と成果物を監督し、評価報告書の品質に責任を持ちます。
評価の判断を評価従事者だけで行うことは認められていません。
なお、評価機関が行う技術検証は、技術検証事業者に委託することも可能です。
役割別の必要要件
確認や評価には、責任者のほかに作業を担う従事者も関わります。
役割ごとの要件を整理すると、次のとおりです。
| 役割 | 主な業務 | 対象資格 | 指定研修 | 専門家としての登録 |
|---|---|---|---|---|
| ★3確認責任者 | 自己評価の確認と署名 | 必要 | 必要 | 必要 |
| ★3確認従事者 | 責任者の指導・監督のもとでの確認作業 | 不要 | 必要 | 規程で別途定める |
| ★4評価責任者 | 第三者評価の統括と報告書の品質管理 | 必要 | 必要 | 必要 |
| ★4評価従事者 | 責任者の監督のもとでの評価作業 | 不要 | 必要 | 規程で別途定める |
責任者を務めるのは、いずれもSCSセキュリティ専門家です。
従事者は資格がなくても研修を修了すれば作業に携われますが、単独で判断や署名を行うことはできません。
出典:IPA「基本規程(SCS-100)」/IPA「評価機関指定基準(SCS-310)」/IPA「研修実施基準(SCS-330B)」
SCSセキュリティ専門家の要件
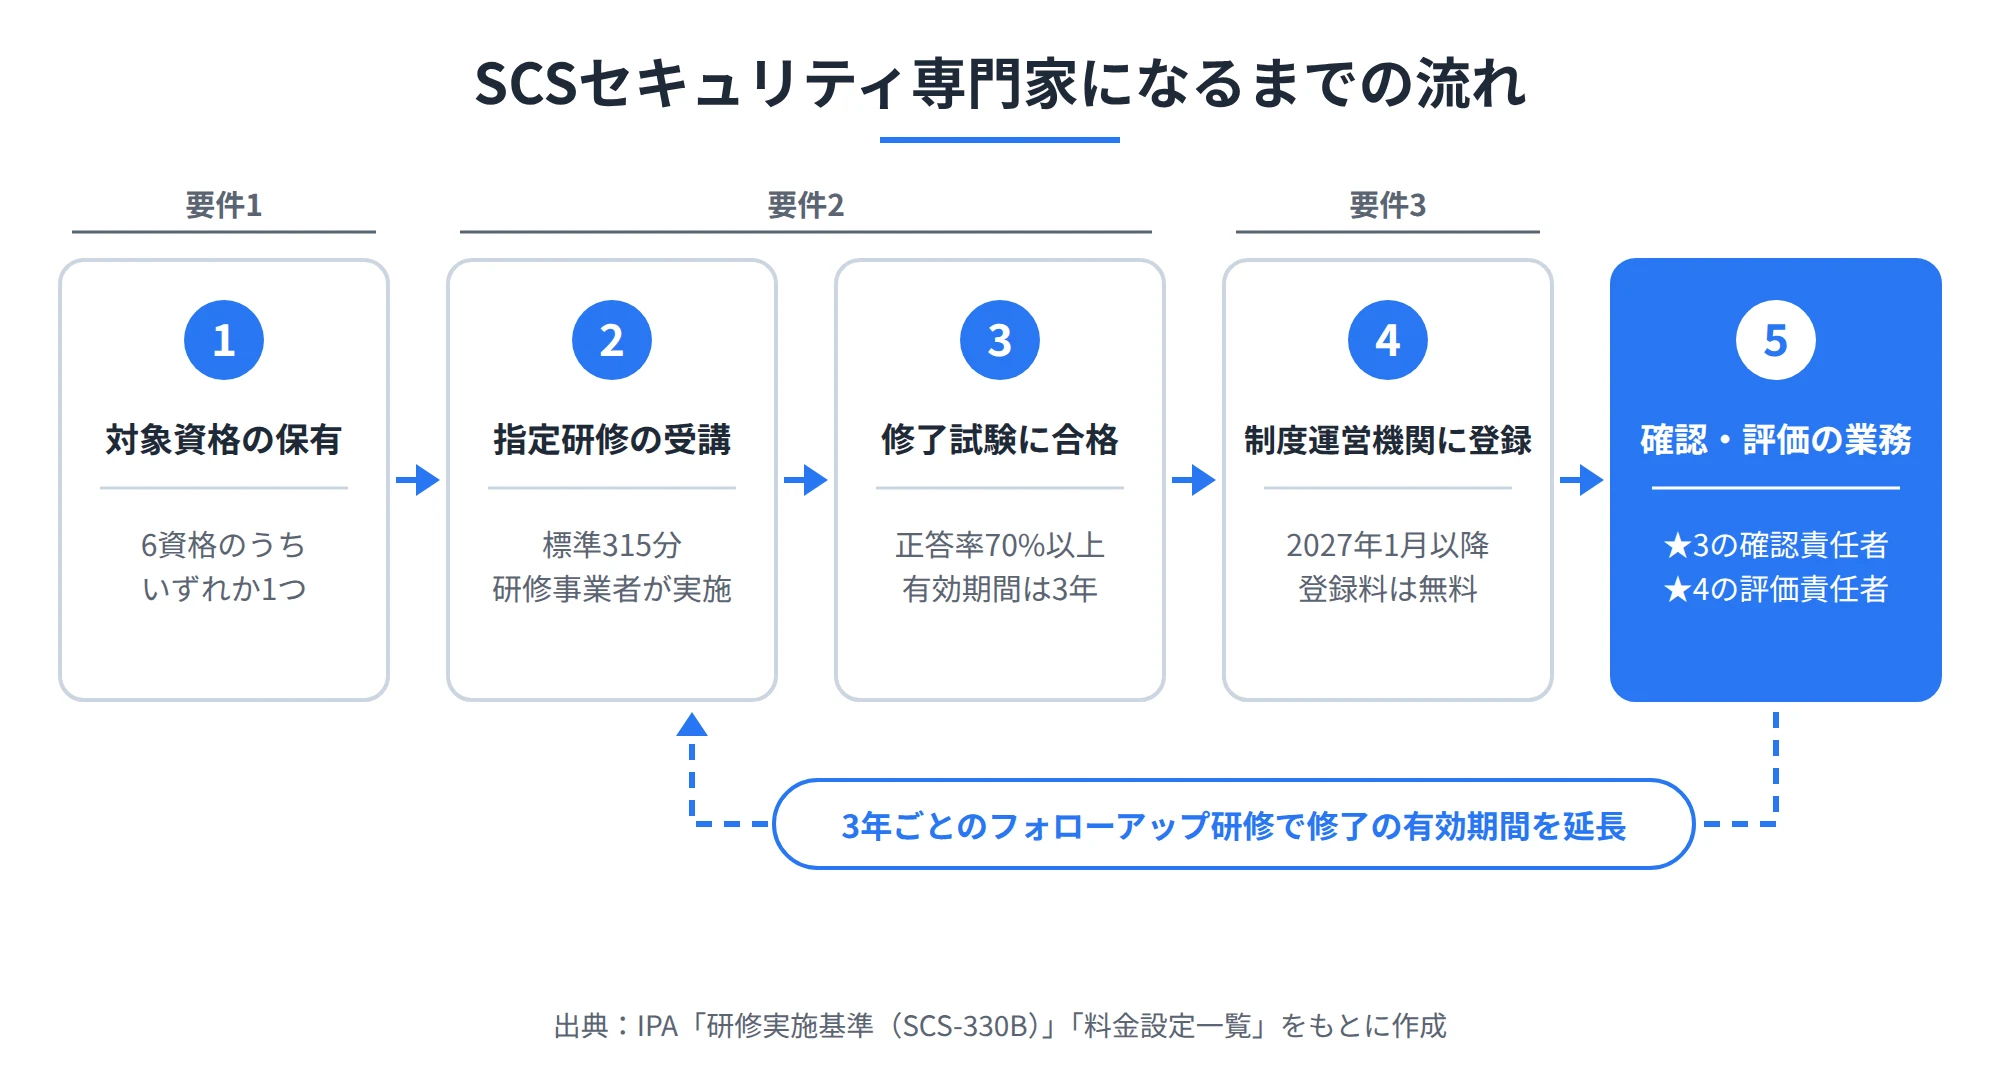
SCSセキュリティ専門家として活動するには、3つの要件をすべて満たす必要があります。
対象資格の保有、指定研修の修了、制度運営機関への登録の順に確認しましょう。
対象資格の保有
1つ目の要件は、制度が認める6つの資格のいずれかを保有していることです。
高度なセキュリティの力量を継続して維持していることを、既存の資格で確認する考え方がとられています。
- 情報処理安全確保支援士
- 公認情報セキュリティ監査人
- CISSP
- CISA
- CISM
- ISO27001主任審査員
いずれの資格も、取得後は更新や継続教育によって維持する必要があります。
資格が失効すると要件を満たさなくなるため、維持にかかる負担も考慮しておきましょう。
指定研修の修了
2つ目の要件は、制度が指定する研修を受講し、修了試験に合格することです。
研修は、IPAの指定を受けた研修事業者が実施します。
研修事業者の募集は2026年9月18日に始まり、12月末頃に一覧が公表される予定です。
2026年9月に公表された研修実施基準では、研修の内容が次のように定められています。
| 項目 | 内容 |
|---|---|
| 対象 | SCSセキュリティ専門家、★3確認従事者、★4評価従事者 |
| 標準時間 | 合計315分(知識科目180分、技能科目120分、まとめ15分) |
| 主な内容 | 確認・評価業務の進め方、要求事項と評価基準の確認観点、ケーススタディ、機密保持と公平性 |
| 実施形式 | 対面、オンライン、オンデマンド |
| 修了要件 | 修了試験で正答率70%以上 |
| 再試験 | 不合格から1か月後に受験でき、最大5回まで |
| 有効期間 | 合格日から3年。満了前にフォローアップ研修を受講すると3年延長 |
修了試験ではテキストなどの参照が認められていますが、生成AIの利用は不正行為とされています。
受講料は、2026年9月29日時点では公表されていません。
要求事項や評価基準が見直された場合も、フォローアップ研修の受講が求められます。
出典:IPA「研修実施基準(SCS-330B)」/IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」
制度運営機関への登録
3つ目の要件は、研修の修了後に制度運営機関へ登録することです。
登録を終えてはじめて、SCSセキュリティ専門家として確認や評価の業務を行えます。
IPAの料金設定では、専門家の登録受付は2027年1月以降に始まり、登録料は無料とされています。
登録済みの専門家は、2027年1月頃から公表される予定です。
登録受付が始まる前のため、2026年9月時点で登録済みの専門家は存在しません。
経済産業省も、制度に便乗した勧誘への注意を呼びかけています。
専門家を名乗る事業者から勧誘を受けた場合は、IPAの公表情報と照らし合わせて判断しましょう。
出典:IPA「料金設定一覧」/経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」
セキュリティ対策評価制度の対象資格
対象の6資格は、実施団体も取得の条件も異なります。
まずは一覧で違いを確認し、そのあと各資格の特徴を見ていきましょう。
対象資格の比較一覧
| 資格 | 実施団体 | 種別 | 主な取得条件 | 更新の周期 | 向いている人 |
|---|---|---|---|---|---|
| 情報処理安全確保支援士 | IPA | 国家資格 | 試験に合格して登録する。受験資格の制限なし | 3年 | 社内の情シス・セキュリティ担当者 |
| ISO/IEC 27001主任審査員 | JRCAなどの審査員登録機関 | 審査員資格 | 審査員研修の修了と審査実績 | 登録機関の規定による | ISMSの審査・運用の経験者 |
| 公認情報セキュリティ監査人 | 日本セキュリティ監査協会(JASA) | 民間資格 | 研修・試験と監査経験 | 3年 | 監査・内部統制の経験者 |
| CISSP | ISC2 | 国際資格 | 試験の合格と5年以上の実務経験 | 3年 | セキュリティ全般の実務経験者 |
| CISM | ISACA | 国際資格 | 試験の合格と5年以上の実務経験 | 3年 | セキュリティ部門の管理職 |
| CISA | ISACA | 国際資格 | 試験の合格と5年以上の実務経験 | 3年 | システム監査の経験者 |
実務経験の年数には、学歴やほかの資格による一部免除が認められる場合があります。
最新の条件は、各団体の公式サイトで確認してください。
出典:IPA「令和8年度 応用情報技術者試験、高度試験及び情報処理安全確保支援士試験の実施予定」/JRCA「ISMS審査員」/JASA「監査人資格制度の概要」/ISC2「Member Policies」/ISACA「Maintain CISM Certification」/ISACA「Maintain CISA Certification」
情報処理安全確保支援士
情報処理安全確保支援士は、IPAが試験を実施する国家資格です。
試験に合格して登録を受けると、「登録セキスペ」を名乗れます。
受験資格に制限はなく、実務経験も問われません。
2026年度からはCBT方式(パソコンで解答する方式)に移行します。
前期は2026年11月頃、後期は2027年2月頃に実施される予定です。
登録後は、毎年のオンライン講習と3年に1回の実践講習の受講が義務づけられています。
日本語で受験できるため、社内人材の育成目標として設定しやすい資格といえるでしょう。
ISO/IEC27001主任審査員
ISO/IEC 27001主任審査員は、ISMS認証の審査を主導できる審査員の資格です。
国内では、日本要員認証協会(JRCA)などの審査員登録機関に登録して取得します。
登録には、審査員研修コースの修了に加えて審査の実績が求められます。
ISMSの審査で培った観点を、★3の確認にも生かしやすい資格です。
公認情報セキュリティ監査人
公認情報セキュリティ監査人は、日本セキュリティ監査協会(JASA)が認定する資格です。
監査人のほかに、主任監査人や監査人補などの区分が設けられています。
資格の有効期間は3年で、維持には活動実績をポイントとして積み上げる必要があります。
監査の手続きに慣れているため、エビデンスの確認を中心とする★3の確認業務にも経験を生かせるでしょう。
制度の対象として示されている名称は「公認情報セキュリティ監査人」です。
区分ごとの扱いは、登録手続きの公表時に確認しておきましょう。
CISSP
CISSPは、米国に本部を置くISC2が認定するセキュリティの国際資格です。
「セキュリティとリスク管理」や「通信とネットワークセキュリティ」など、8つの分野から出題されます。
認定を受けるには、試験の合格に加えて5年以上の実務経験が必要です。
認定後は3年ごとに120単位のCPE(継続教育の単位)を取得し、年会費を支払って資格を維持します。
技術と管理の両面を扱うため、要求事項を幅広く確認する★3の業務に対応しやすい資格です。
CISM
CISMは、ISACAが認定する情報セキュリティマネジメントの国際資格です。
セキュリティの管理体制やリスク管理など、管理者向けの知識が問われます。
認定には、試験の合格と5年以上の情報セキュリティの実務経験が求められます。
維持には、毎年20単位以上かつ3年で120単位以上のCPEの取得と年会費の支払いが必要です。
規程や体制が整っているかを確認する場面で、管理職としての経験を生かせるでしょう。
CISA
CISAは、ISACAが認定する情報システム監査の国際資格です。
監査の手続きやITガバナンス、情報資産の保護などが出題範囲に含まれます。
認定を受けるには、情報システムの監査や管理に関する5年以上の実務経験も求められます。
資格の維持に必要なCPEと年会費の条件は、CISMと共通です。
エビデンスをもとに適合性を判断する監査の手法は、専門家確認の業務と共通点が多いといえます。
可視化・標準化・記録化の3ステップで、SCS評価制度の対策を整理しました。
目的別の推奨資格
6つの資格のうちどれを目指すかは、担当者の経験や役割によって変わります。
ここでは、立場ごとの目安となる資格を整理しました。
情シス担当者向けの推奨資格
社内の情シス担当者が目指す資格としては、情報処理安全確保支援士が第一の候補です。
受験資格の制限がなく、実務経験が浅い担当者でも受験できます。
国家資格であることから、社内での評価や育成計画にも位置づけやすいでしょう。
ただし登録後も講習の受講が続くため、会社として費用をどう負担するかを決めておく必要があります。
ISMS経験者向けの推奨資格
ISMSの事務局や内部監査の経験者には、ISO/IEC 27001主任審査員や公認情報セキュリティ監査人が適しています。
規程の整備や監査で培った知識を、そのまま確認業務に生かせる点が利点です。
マネジメント経験者向けの推奨資格
セキュリティ部門の管理職や監査の経験者であれば、CISM・CISA・CISSPも選択肢になります。
いずれも実務経験が認定の条件となるため、経験を積んだ人材ほど取得しやすい資格です。
CISMは管理体制の確認、CISAは監査の手続き、CISSPは技術面を含む幅広い確認に経験を生かせるでしょう。
資格取得の所要期間
★3・★4の運用開始は2027年3月頃の予定で、残された期間は半年ほどです。
新たに資格を取得する場合は、試験の日程や認定の手続きにかかる期間も見込む必要があります。
| 資格 | 取得までに考慮すべき点 |
|---|---|
| 情報処理安全確保支援士 | 試験は年2回。合格後に登録の手続きが必要 |
| ISO/IEC 27001主任審査員 | 審査員研修の修了に加え、審査実績の蓄積が必要 |
| 公認情報セキュリティ監査人 | 研修・試験に加え、監査経験が必要 |
| CISSP・CISM・CISA | 試験に合格しても、実務経験の条件を満たすまで認定されない |
さらに資格の取得後には、指定研修の修了と登録の手続きが控えています。
まずは社内に資格を持つ人材がいないかを確認し、いなければ外部の専門家の活用を検討しましょう。
資格不要の作業従事者
資格を持っていない担当者でも、研修を修了すれば確認や評価の作業に関わることができます。
制度上は「従事者」と呼ばれる立場です。
作業従事者の概要
作業従事者には、★3の確認を担う「★3確認従事者」と★4の評価を担う「★4評価従事者」の2種類があります。
いずれも責任者の指導と監督のもとで作業を行う立場です。
従事者に資格の保有は求められませんが、専門家と同じ指定研修の受講は必要です。
確認結果への署名や評価の最終判断は、責任者であるSCSセキュリティ専門家が行います。
情シス担当者の育成ステップ
作業従事者の仕組みは、社内でセキュリティ人材を段階的に育てる方法としても活用できるでしょう。
育成の流れは、次の4段階が目安です。
- 作業従事者として指定研修を修了する
- 専門家の指導のもとで確認業務を経験する
- 対象資格のいずれかを取得する
- SCSセキュリティ専門家として登録する
研修で要求事項の確認観点を学ぶことは、自社の★取得に向けた準備にも役立ちます。
ただし、従事者だけでは確認の責任者になれない点には注意が必要です。
専門家確保の判断基準
SCSセキュリティ専門家を社内で確保するか外部に依頼するかは、★の取得後の運用まで含めて判断する必要があります。
特に社内で確保する場合は、資格を取った後も維持の費用と時間がかかり続ける点を見落とせません。
社内確保の特徴
社内に専門家を置く主な利点は、★3の毎年の更新に継続して対応しやすいことです。
自社のIT環境を理解している人が確認するため、説明の手間も少なく済みます。
一方で、専門家としての要件を保つには資格ごとに継続的な費用がかかります。
主な資格について、3年間で必要になる維持費の目安をまとめました。
| 資格 | 3年間に必要な主な費用 | 費用の目安(3年間) |
|---|---|---|
| 情報処理安全確保支援士 | オンライン講習(年1回・2万円)、実践講習(3年に1回・IPA実施の場合は8万円) | 約14万円 |
| 公認情報セキュリティ監査人 | 年間維持費用(年15,840円)、有効期限の更新手数料(21,120円) | 約6.9万円 |
| CISSP | 年会費(年135米ドル) | 405米ドル |
| CISM・CISA | 年会費(ISACA会員は年45米ドル、非会員は年85米ドル) | 135〜255米ドル |
| ISO/IEC 27001主任審査員 | 維持登録・更新登録の料金(JRCAの場合は各28,600円) | 登録の時期と区分による |
金額は2026年9月時点で各団体が公表している料金です。
為替レートや会員区分、講習の選び方によって実際の負担は変わります。
情報処理安全確保支援士の場合、初回の登録時には登録免許税と登録手数料の計19,700円もかかります。
CISSP・CISM・CISAでは、3年間で120単位のCPEを取得するための学習時間も必要です。
出典:IPA「IPAが行う実践講習」/IPA「情報処理安全確保支援士(登録セキスペ)に関するよくあるご質問」/JASA「受講料・手数料」/ISC2「Member Policies」/ISACA「Maintain CISM Certification」/JRCA「ISMS審査員」
維持費のほかにも、数字に表れにくい負担があります。
- SCS評価制度の指定研修と3年ごとのフォローアップ研修の受講
- 講習の受講やCPEの取得にかかる業務時間
- 資格の取得までに必要な受験料と学習時間
- 担当者の退職や異動による確認体制の空白
- 社内での確認における客観性の確保
担当者が1人だけの場合、退職や異動によって★3の更新が滞るおそれがあります。
複数名で体制を組めば安定しますが、その分だけ維持にかかる費用も増える点に留意が必要です。
外部依頼の特徴
外部の専門家に確認を依頼すれば、資格の維持費や担当者の育成にかかる負担を抱えずに済みます。
必要な時期に依頼できるため、専任の担当者がいない企業でも★3の申請を進めやすくなるでしょう。
一方で、確認を依頼するたびに費用が発生する点には注意が必要です。
自社のIT環境や運用ルールの資料を事前に整理しておくと、確認が円滑に進みます。
外部の専門家を探す方法としては、次の3つが挙げられます。
- IPAが公表するSCSセキュリティ専門家の一覧
- セキュリティ診断やコンサルティングを行う支援会社
- 情シス業務の運用を代行するサービス
依頼先を選ぶ際は、次の点を確認しておきましょう。
- SCSセキュリティ専門家としての登録状況
- 確認の範囲と費用の内訳
- 毎年の更新時における継続的な対応の可否
- 確認を受ける前の準備に関する支援の有無
専門家の一覧は、2027年1月頃から公表される予定です。
申請のスケジュールから逆算して、依頼先の候補を早めに検討しておきましょう。
確保手法の判断基準
社内確保と外部依頼のどちらが適しているかは、自社の状況によって異なります。
判断の軸となるのは、次の4点です。
- ★を求める取引先の数と更新の頻度
- 対象資格を持つ社員の有無
- 情シス担当者の人数と兼務の状況
- 3年間の維持費と外部への依頼費用の比較
| 社内確保が向いている企業 | 外部依頼が向いている企業 |
|---|---|
| 複数の取引先から★を求められ、長期的に対応を続ける | まずは★3の取得を目指す |
| 対象資格を持つ社員がすでにいる | 対象資格を持つ社員がいない |
| 情シスに専任の担当者が複数いる | 情シスの担当者が1人、または兼務している |
| セキュリティ人材を中長期で育成する予算がある | 維持費や退職による体制の空白を避けたい |
情シスの担当者が少ない中小企業では、外部への依頼から始めるほうが負担を抑えやすいでしょう。
社内の育成は、作業従事者の研修から段階的に進める方法も選択肢となります。
評価機関選定の注意点
★4の取得を見据える場合は、準備を支援する会社と評価を依頼する機関の関係に注意が必要です。
評価機関の指定基準では、過去3年以内に構築や運用を支援した企業の評価を行えないと定められています。
そのため、★4の準備を支援してもらう会社と第三者評価を依頼する機関は、分けて考えることが大切です。
なお、IPAのFAQでは支援と評価を同じ法人が行うこと自体は必ずしも否定されないと示されています。
出典:IPA「評価機関指定基準(SCS-310)」/IPA「SCS評価制度 よくある質問」
専門家の確保や★3の準備についてお悩みの場合は、お気軽にご相談ください。
評価取得に向けた事前準備
専門家を確保するのと並行して、★の取得に向けた準備も進めておきましょう。
専門家確認を円滑に受けるには、自社の状況を事前に整理しておくことが重要です。
評価基準に基づく現状把握
★3には26件の要求事項と81件の評価基準が定められており、すべてを満たす必要があります。
実務では、自社の対策状況と要求事項を照らし合わせて不足している点を洗い出す作業が欠かせません。
26件の要求事項の内容と点検の方法は、関連記事で詳しく解説しています。
IT資産管理の整備
専門家確認の前提として、自社が使っている端末やクラウドサービス、アカウントを把握しておく必要があります。
管理の対象に漏れがあると、自己評価の回答そのものが正確になりません。
エビデンスの記録
専門家確認では、対策を実施していることを示すエビデンスの提示が求められます。
設定画面の記録や更新の履歴、手順書などを日頃から残す運用にしておきましょう。
エビデンスを整えておけば、確認にかかる時間の短縮にもつながります。
資格に関するよくある質問
資格に関して確認しておきたい点を、質問形式でまとめました。
資格者の配置の要否
資格を持つ社員が社内にいなくても、★3の取得は目指せます。
社内に専門家がいない場合は、社外のSCSセキュリティ専門家に確認を依頼する流れです。
資格保有者の活動開始
対象資格を持っているだけでは、専門家として活動することはできません。
指定研修の修了とIPAへの登録を経て、はじめて確認や評価の業務を行えます。
登録の受付は、2027年1月以降に始まる予定です。
指定研修の受講開始時期
研修を実施する事業者は、2026年12月末頃に公表される予定です。
受講の開始時期や受講料は、研修事業者の公表後に確認する必要があります。
情報セキュリティマネジメント試験の扱い
情報セキュリティマネジメント試験は、対象の6資格には含まれていません。
ただし作業従事者には資格が求められないため、研修を修了すれば従事者として確認作業に関わることは可能です。
研修修了の有効期間
研修の修了は、修了試験に合格した日から3年間有効です。
期限が切れる前にフォローアップ研修を受講すると、有効期間が3年延長されます。
まとめ
セキュリティ対策評価制度で資格が求められるのは、★3の確認と★4の評価を担うSCSセキュリティ専門家です。
専門家として活動するには、対象6資格の保有・指定研修の修了・IPAへの登録の3つが必要になります。
社内で専門家を確保する場合は、資格の維持費や研修の負担が継続して発生します。
自社の体制と取引先の状況を踏まえ、外部への依頼も含めて確保の方法を判断しましょう。
準備を進める順序は、次のとおりです。
- 社内に対象資格を持つ人材がいるかを確認する
- 専門家を社内で確保するか外部に依頼するかを決める
- ★3の要求事項26件と自社の対策状況の差を把握する
★3・★4の運用開始は、2027年3月頃の予定です。
残された期間を踏まえ、まずは社内の資格保有者の確認から着手してみてはいかがでしょうか。
★3の確認を担う専門家がいなくても
準備を着実に進めるために
「★3の確認を依頼できる専門家が社内にいない」
「資格の取得や維持にかかる費用と時間を確保できない」
「専門家確認の前に、何を準備すればよいか分からない」
このような悩みでお困りではありませんか?
「IT顧問 情シス君」は、企業のあらゆるIT化・デジタル化活動を促進するIT支援サービスです。
250社以上の支援実績をもとに、専門家確認を受ける前の準備を必要な分だけご支援します。
IT資産の棚卸しから設定の見直し、エビデンスを残す運用の仕組みづくりまで対応可能です。
経験豊富なスタッフが問題を整理し、最適なソリューションを提供します。
まずは一度、お気軽にご相談ください。